← UC2 5. Segurança da informação

UC2 · Planejar e executar a instalação de hardware e software para computadores

Segurança da informação

Ativos · classificação · tríade CID · ameaças · mecanismos · políticas · LGPD · ética · incidentes

Prof. Thiago Andrade

🤝 Atitudes, valores e habilidades

Atitudes e valores

  1. Colaboração no desenvolvimento do trabalho em equipe.
  2. Cordialidade no trato com as pessoas.
  3. Proatividade na resolução de problemas.
  4. Responsabilidade na segregação e descarte de resíduos.
  5. Responsabilidade no uso dos recursos organizacionais.
  6. Sigilo no tratamento de dados e informações.
  7. Zelo na apresentação pessoal e postura profissional.
  8. Zelo na realização das atividades profissionais.

Habilidades

  1. Comunicar-se de maneira assertiva.
  2. Elaborar documentos técnicos.
  3. Interpretar textos técnicos.
  4. Selecionar informações necessárias ao desenvolvimento do seu trabalho.
  5. Organizar materiais, ferramentas, instrumentos, documentos e local de trabalho.
  6. Administrar as etapas do processo de instalação e os recursos disponíveis.
  7. Mediar conflitos nas situações de trabalho.

Elas também são avaliadas: observe como você trabalha em equipe, cuida dos recursos e trata as informações.

🎯 Objetivos da aula

  • Explicar os pilares da segurança da informação
  • Reconhecer as principais ameaças (malware, phishing, ransomware)
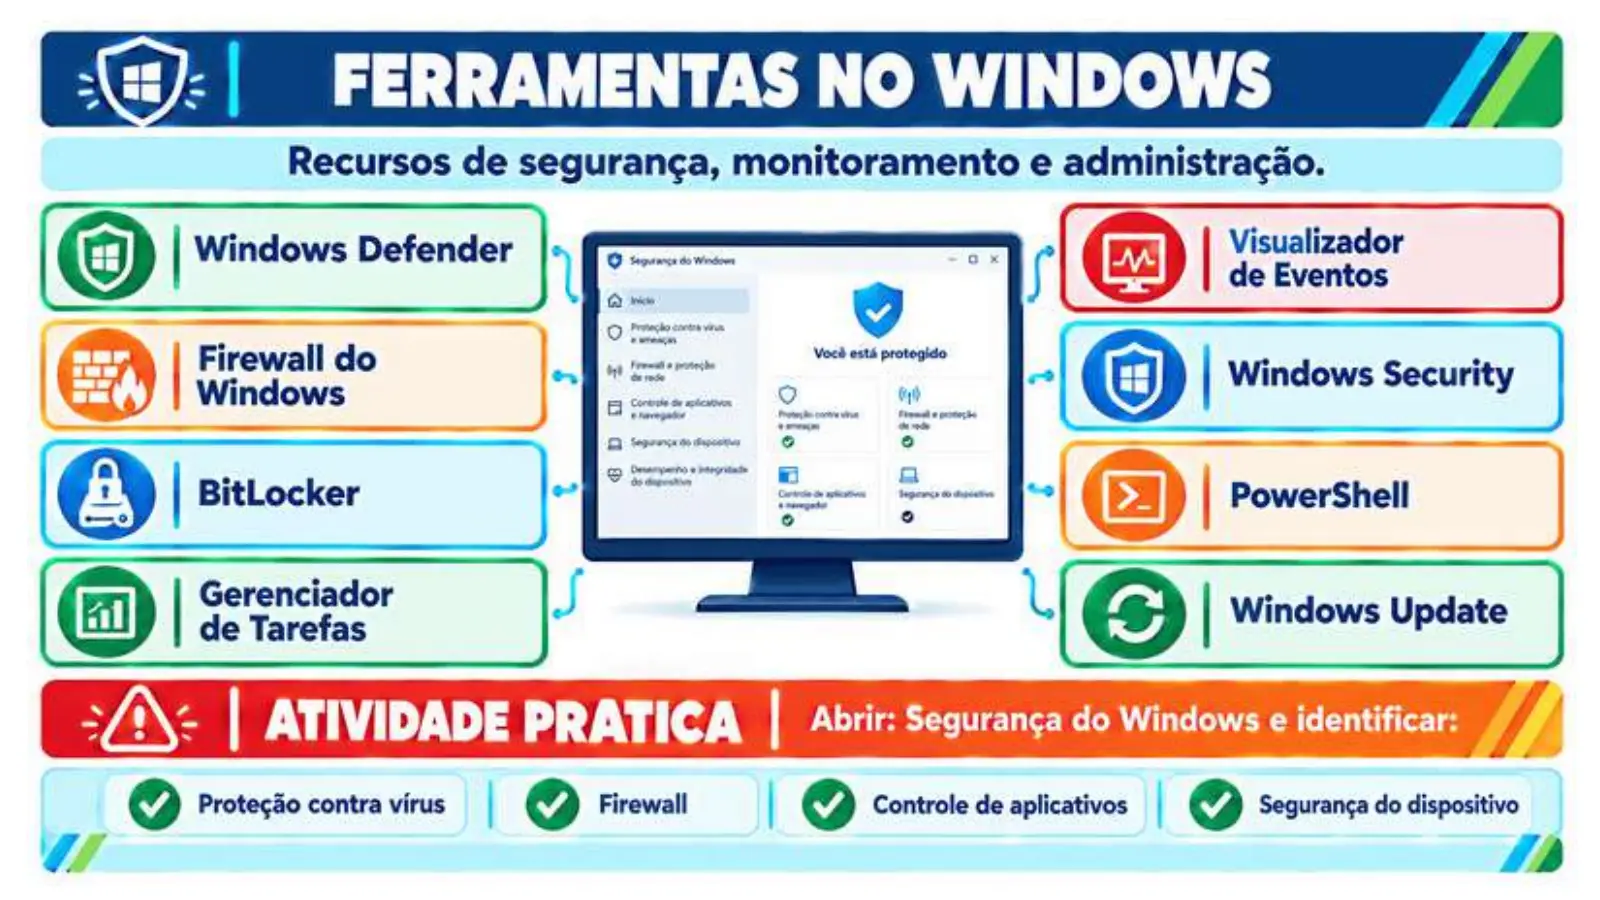
  • Instalar, atualizar e configurar aplicativos de segurança
  • Aplicar boas práticas e a LGPD no atendimento ao cliente
🧩 Indicador 5: instala, atualiza e configura aplicativos de segurança, conforme as recomendações do fabricante.
PRINCÍPIOS BÁSICOS DA SEGURANÇA
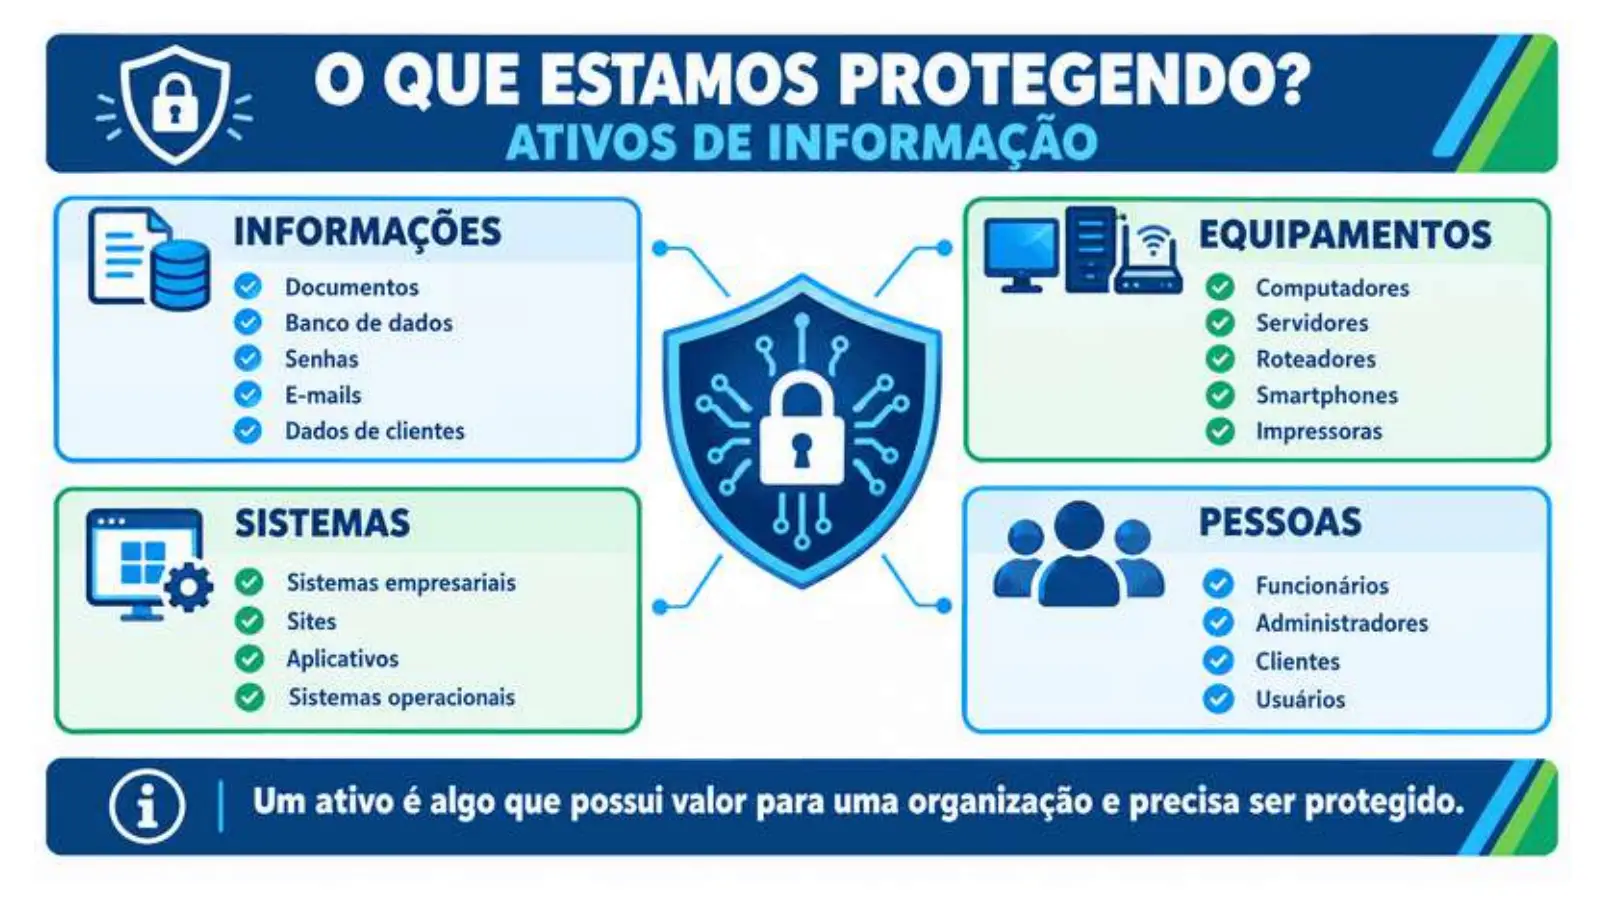
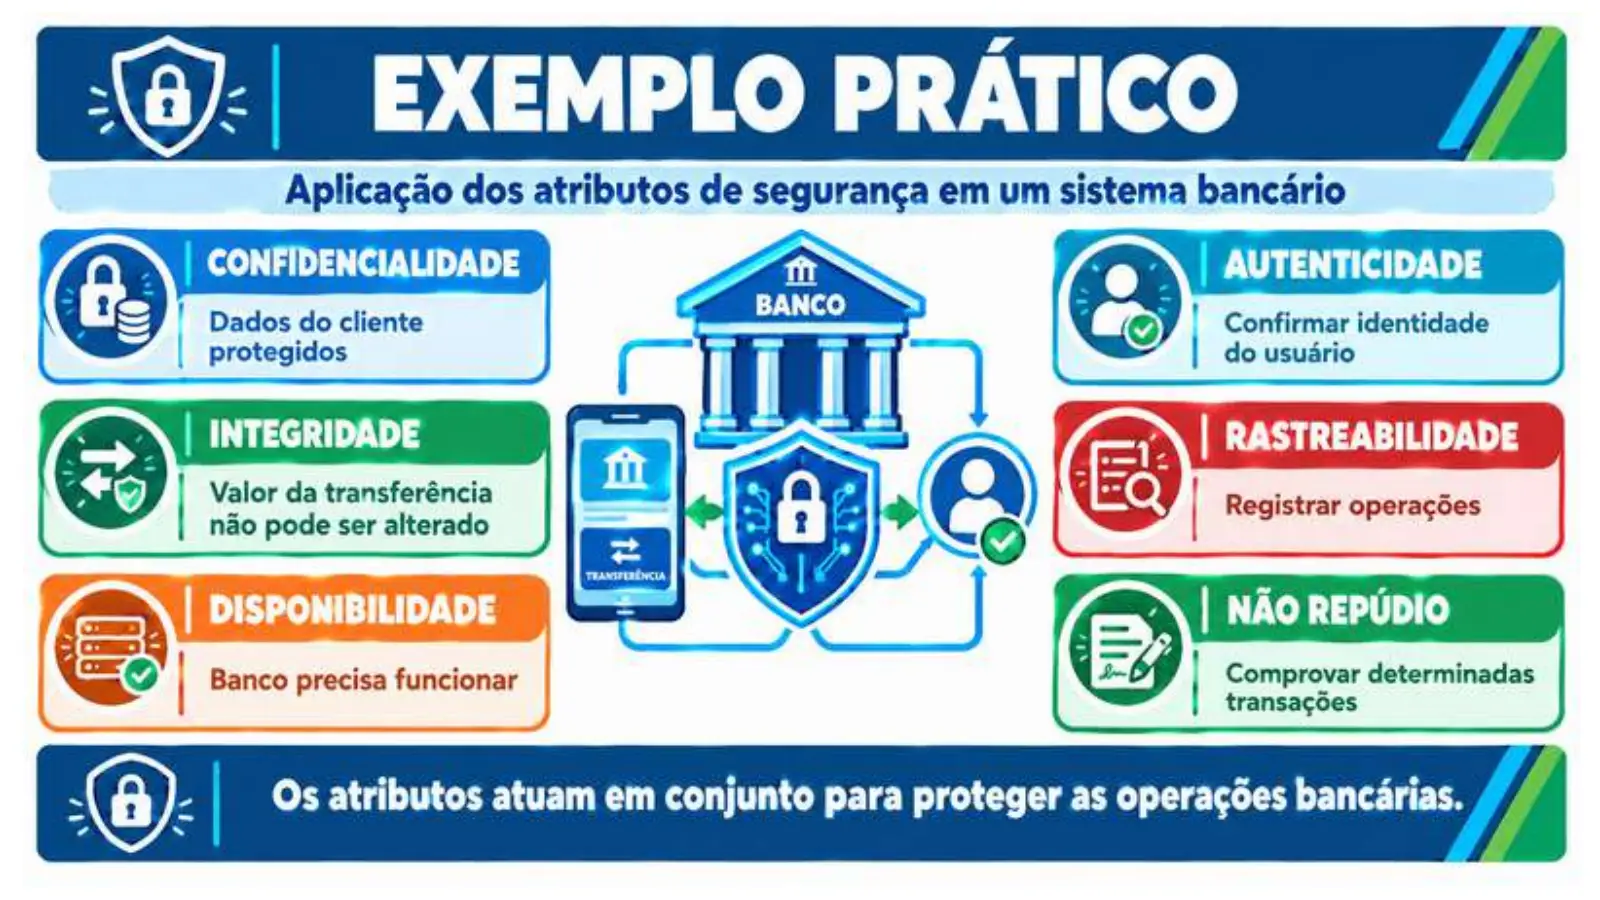
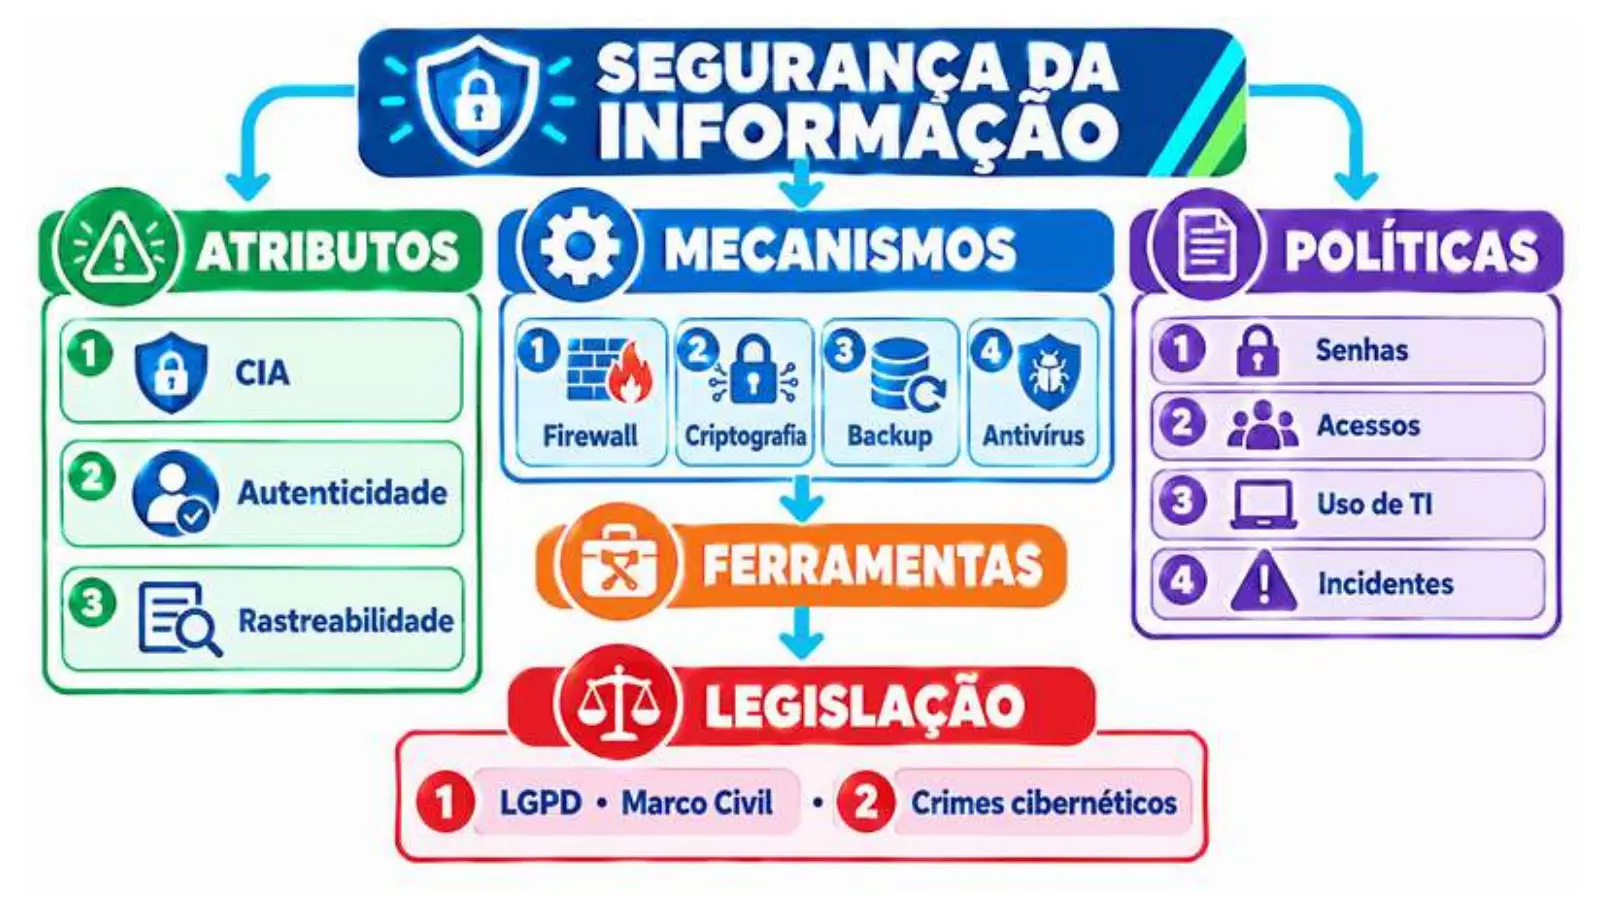
O QUE É SEGURANÇA DA INFORMAÇÃO? Segurança da Informação (SI) é o conjunto de práticas, processos, tecnologias e controles utilizados para proteger informações. A proteção busca evitar: Acesso não autorizado; Alteração indevida; Perda de informações; Vazamento; Destruição; Indisponibilidade; Uso inadequado. Exemplo - Uma empresa possui: Cadastro de clientes; Senhas; Dados financeiros; Contratos; Documentos; Sistemas internos. Tudo isso precisa ser protegido.
Slide do professor
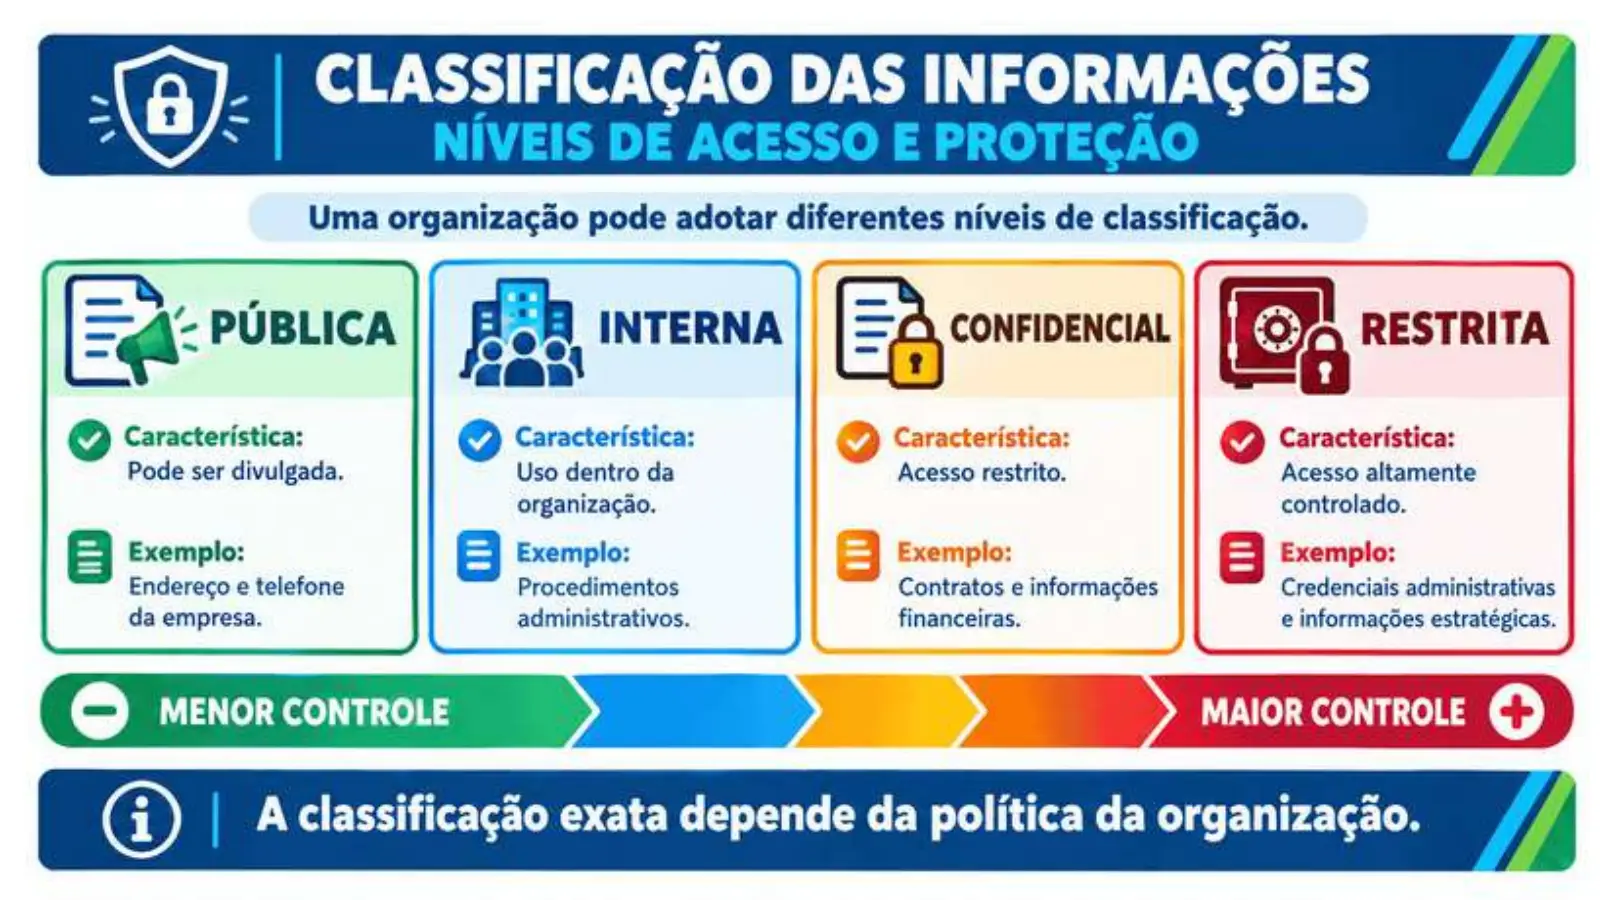
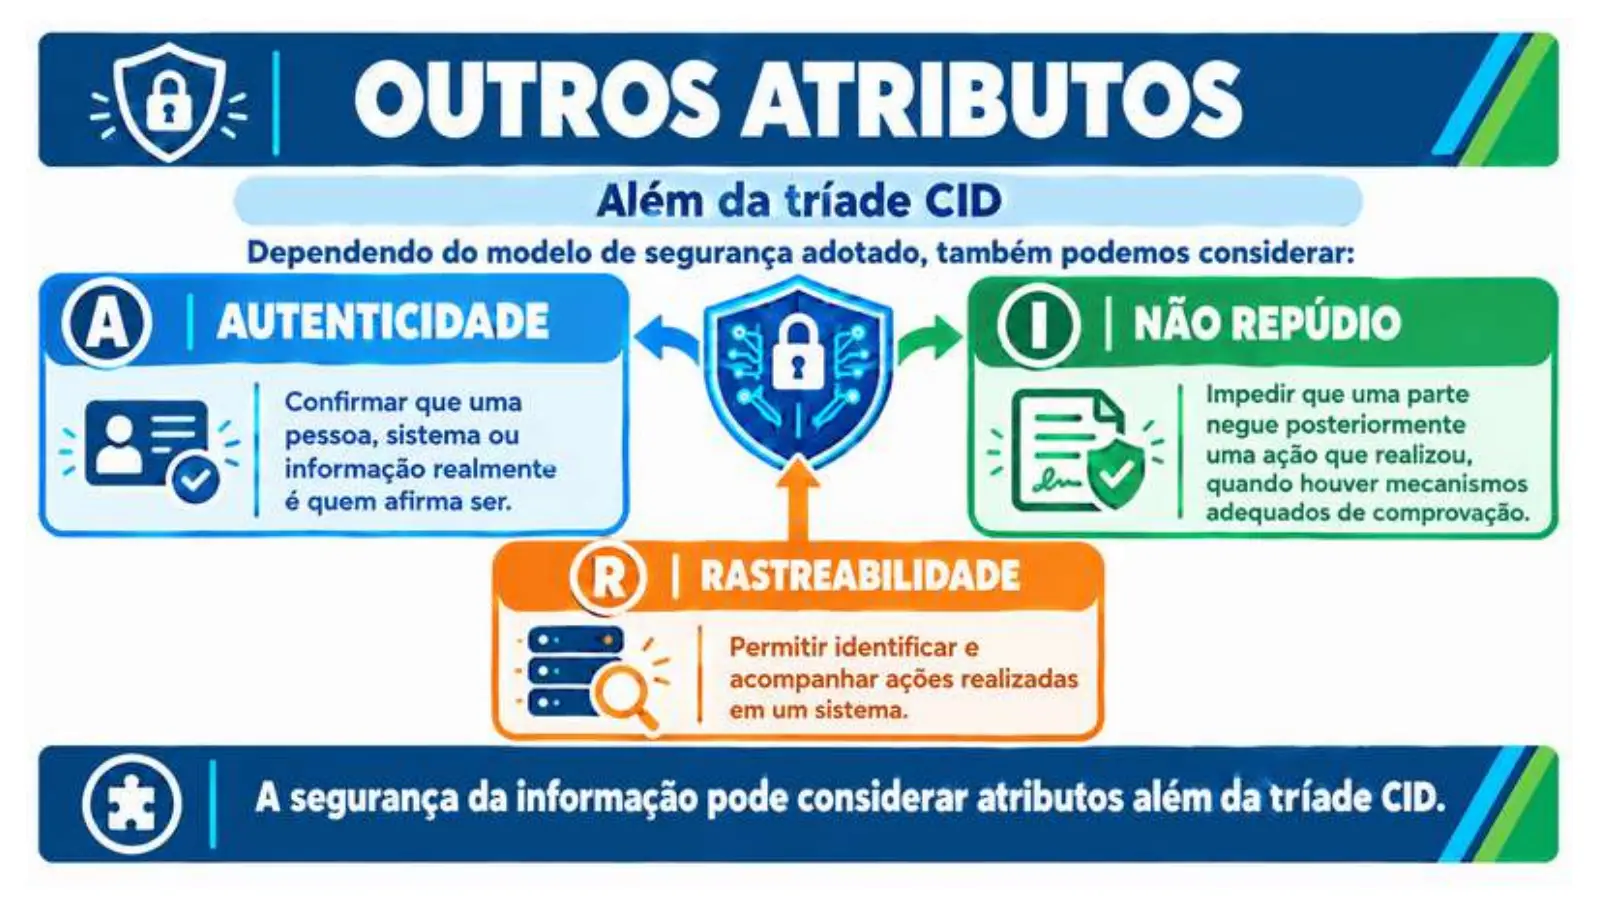
CLASSIFICAÇÃO DA INFORMAÇÃO Nem toda informação possui o mesmo nível de importância. Imagine: O horário de funcionamento de uma empresa. e A senha do servidor da empresa. Essas informações não devem receber o mesmo nível de proteção.
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
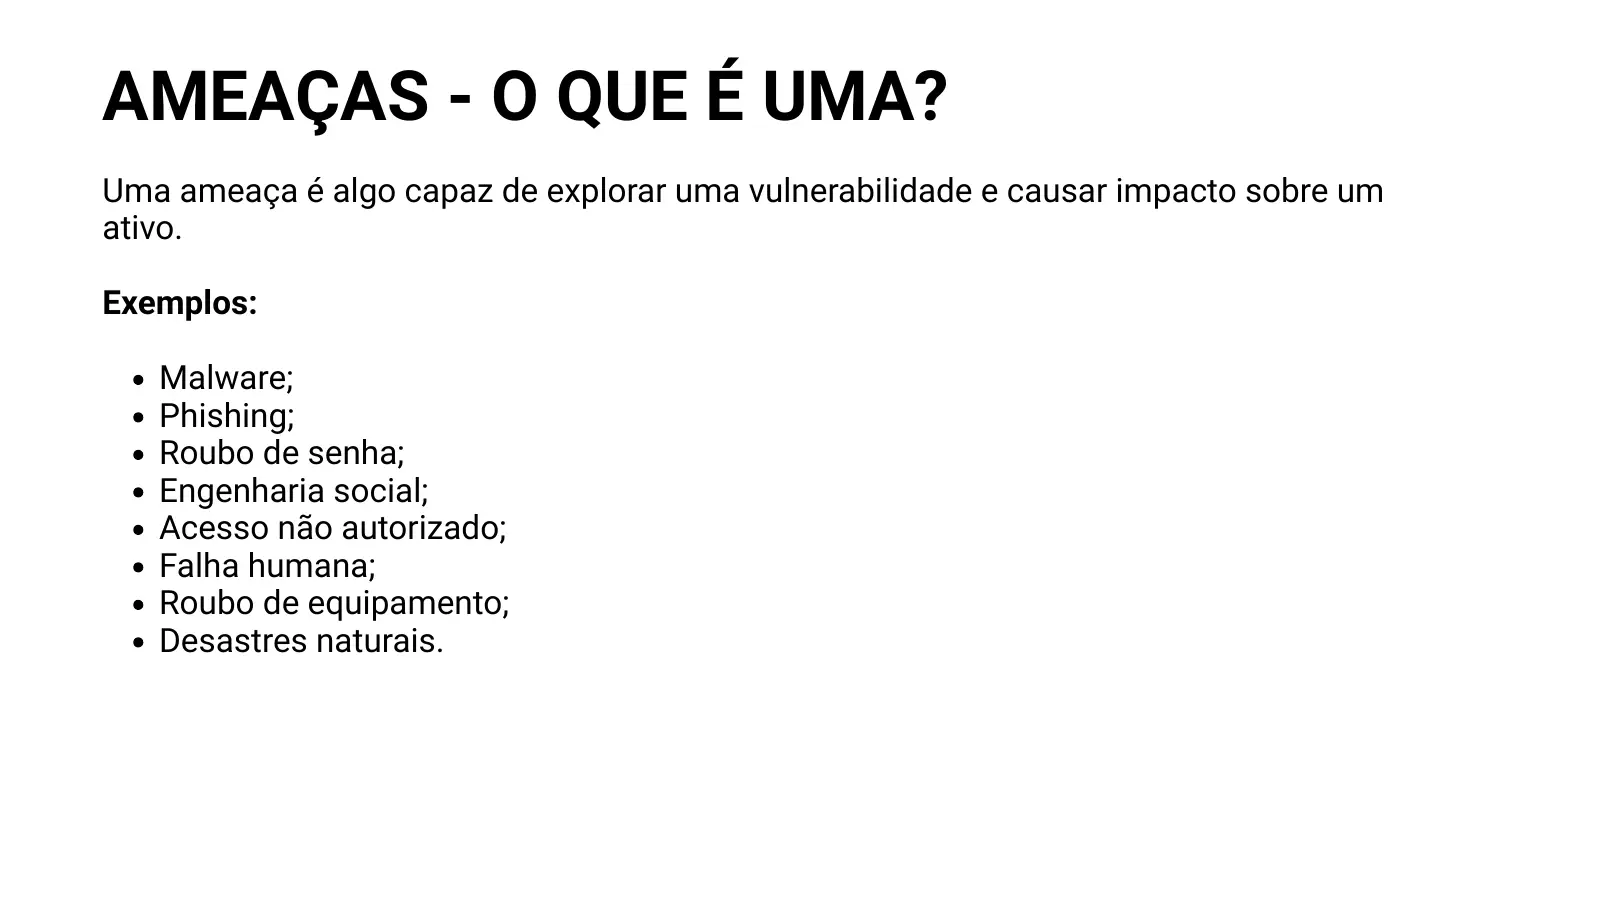
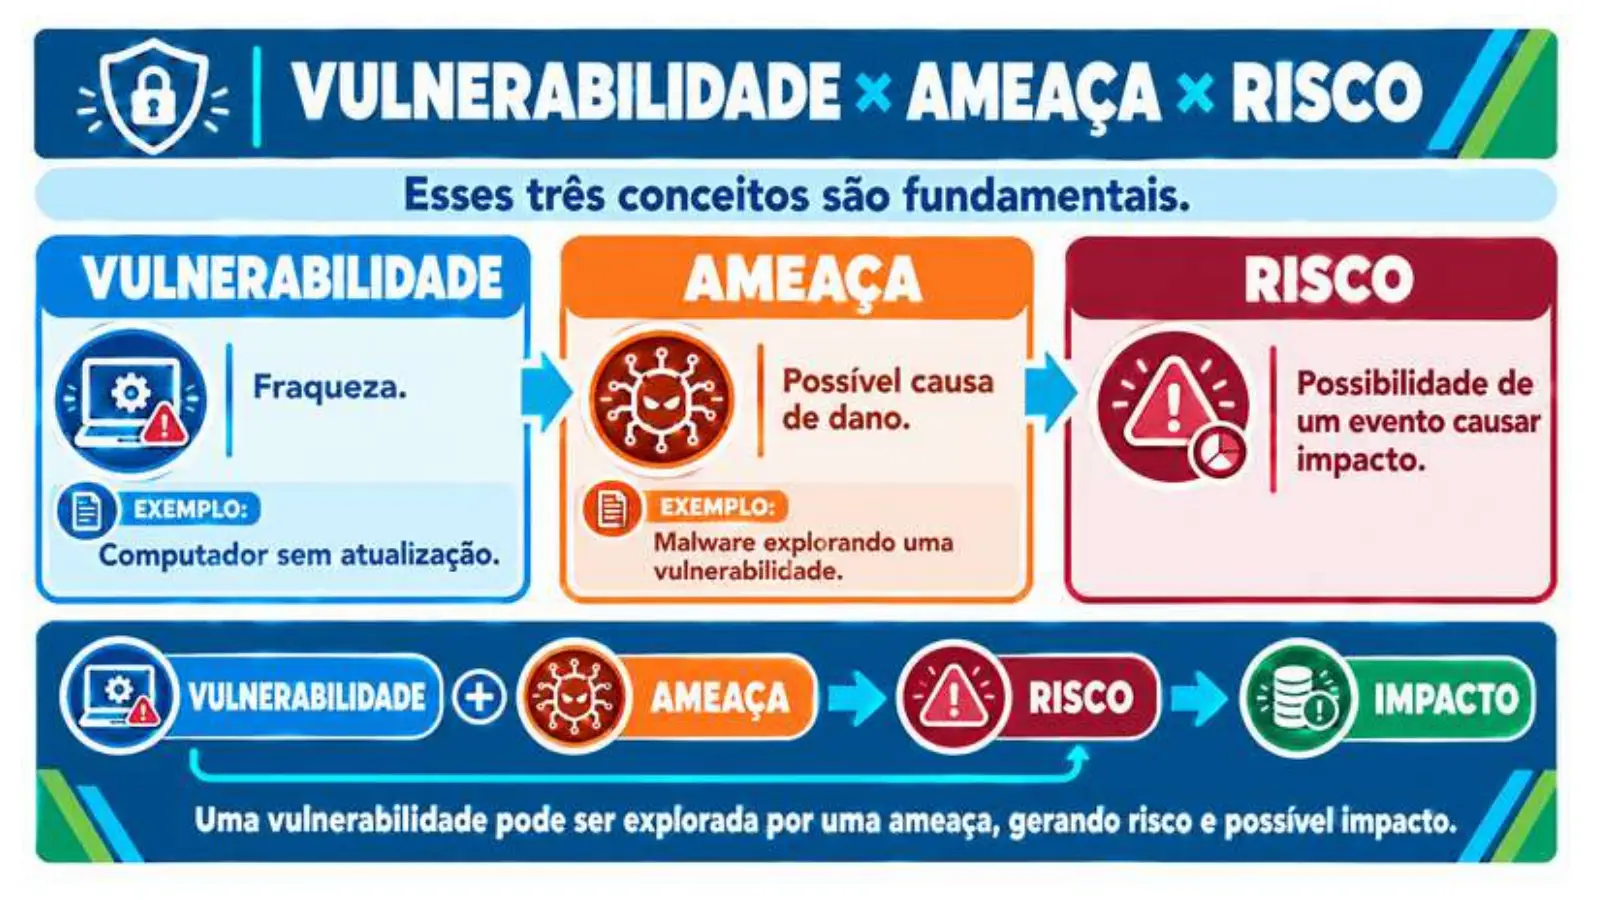
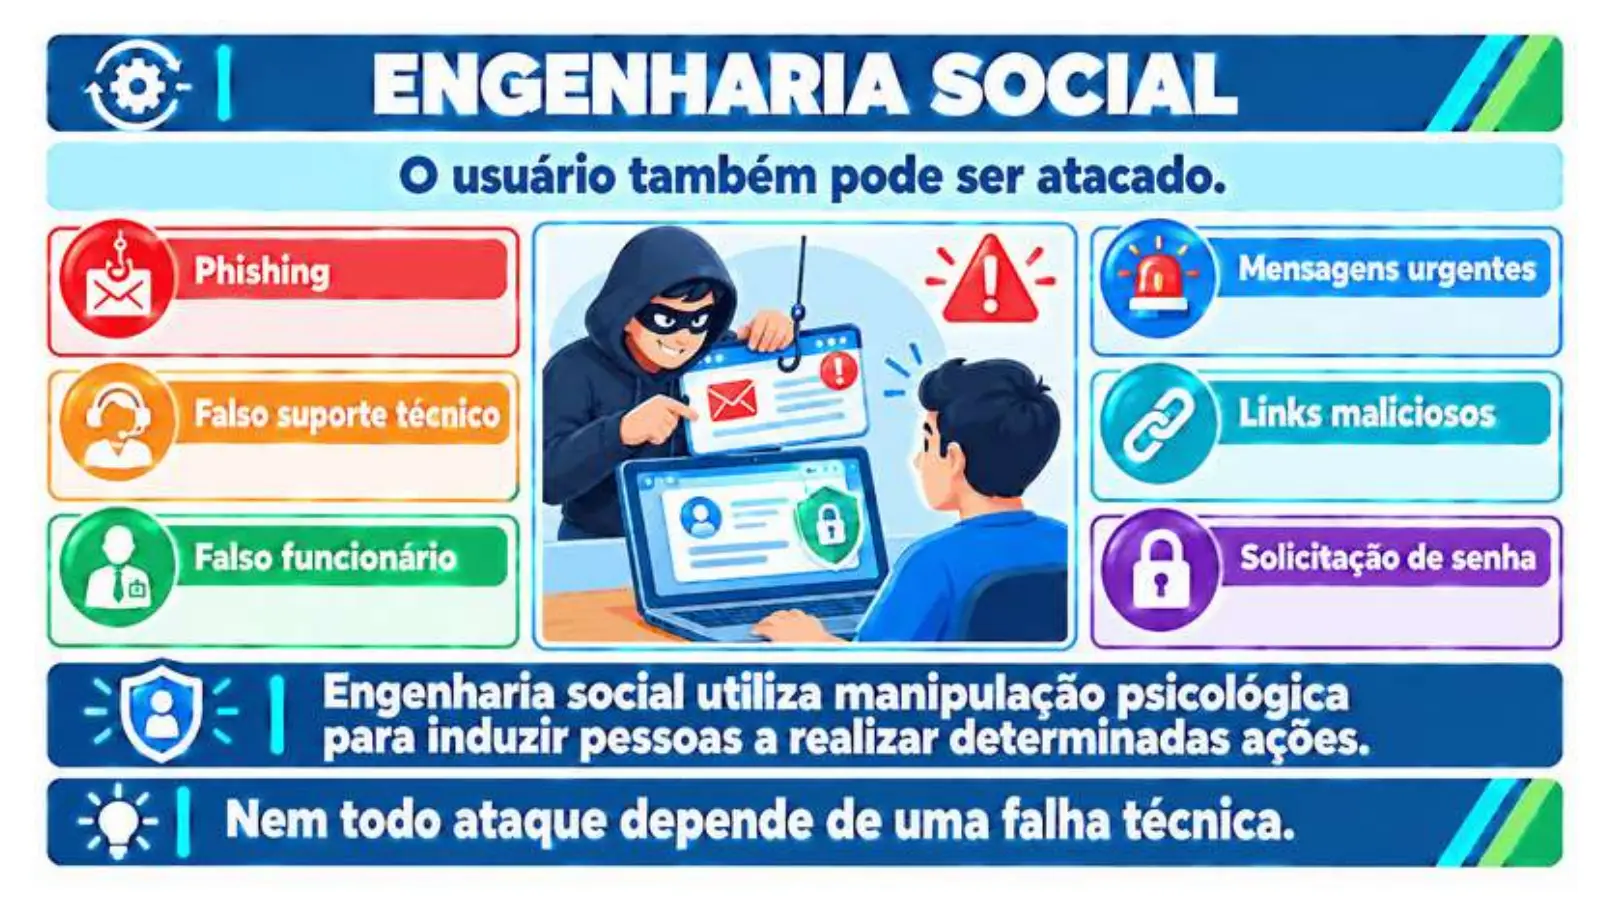
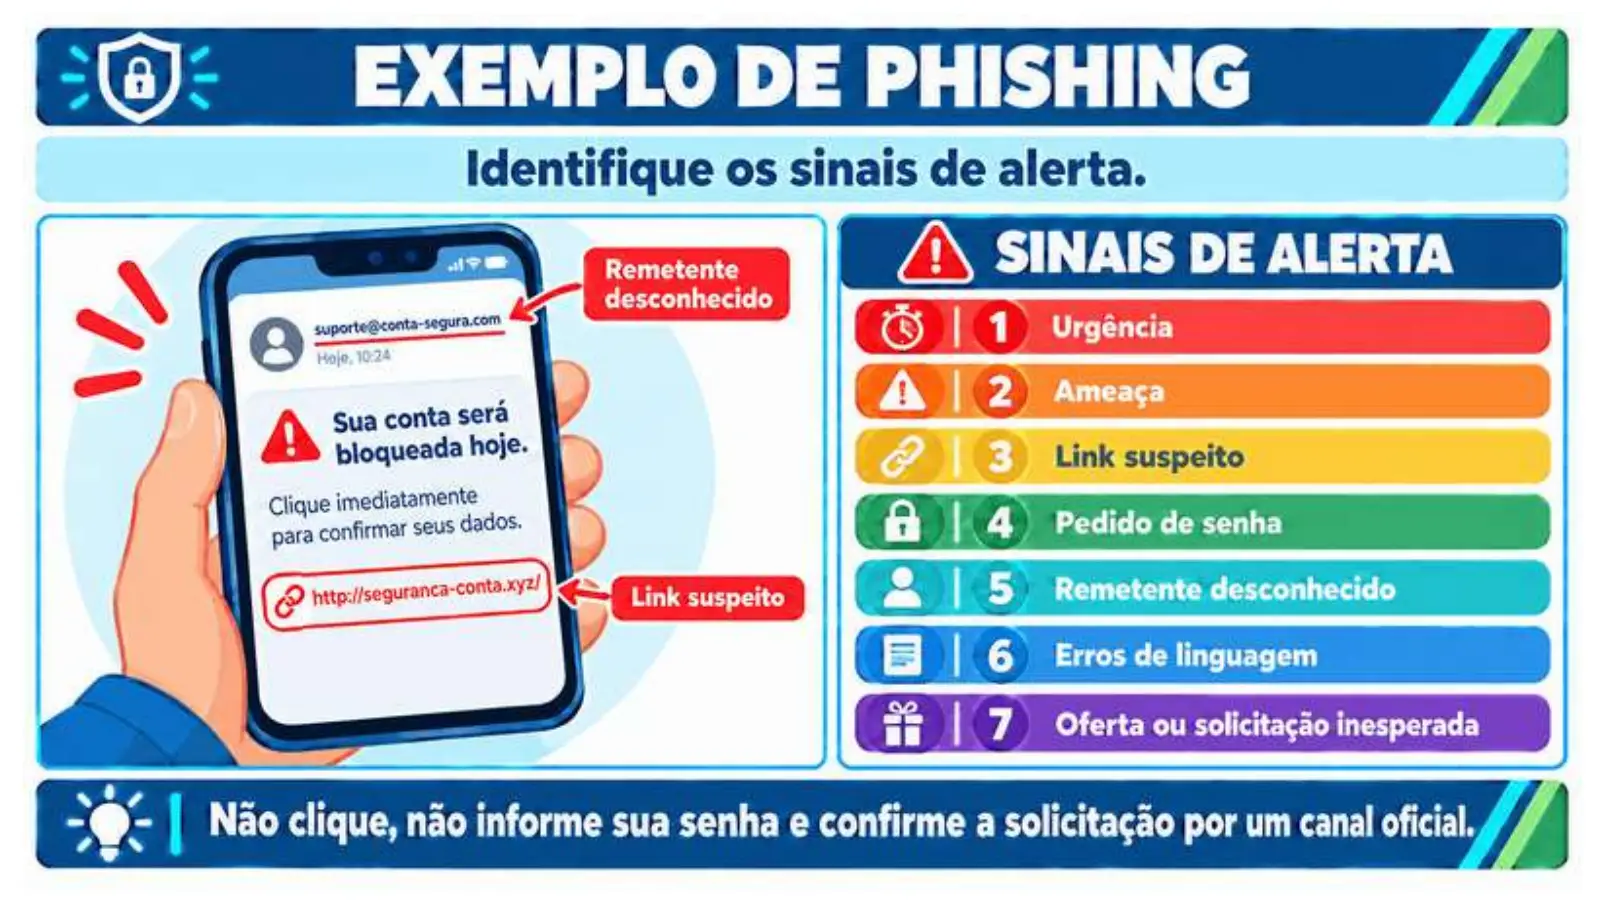
AMEAÇAS - O QUE É UMA? Uma ameaça é algo capaz de explorar uma vulnerabilidade e causar impacto sobre um ativo. Exemplos: Malware; Phishing; Roubo de senha; Engenharia social; Acesso não autorizado; Falha humana; Roubo de equipamento; Desastres naturais.
Slide do professor
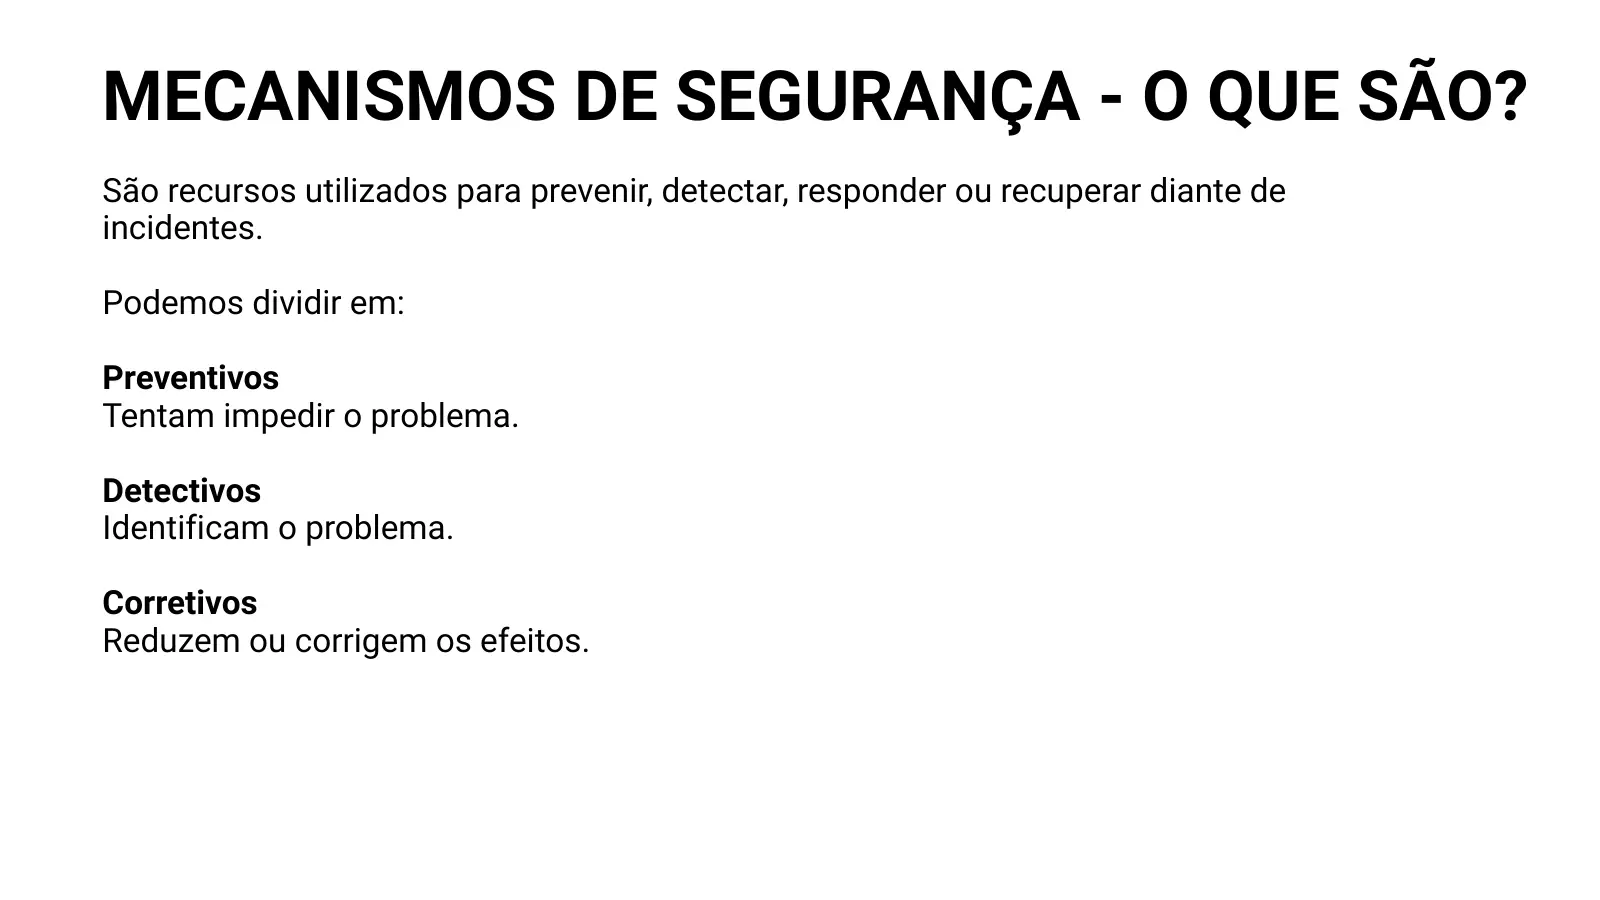
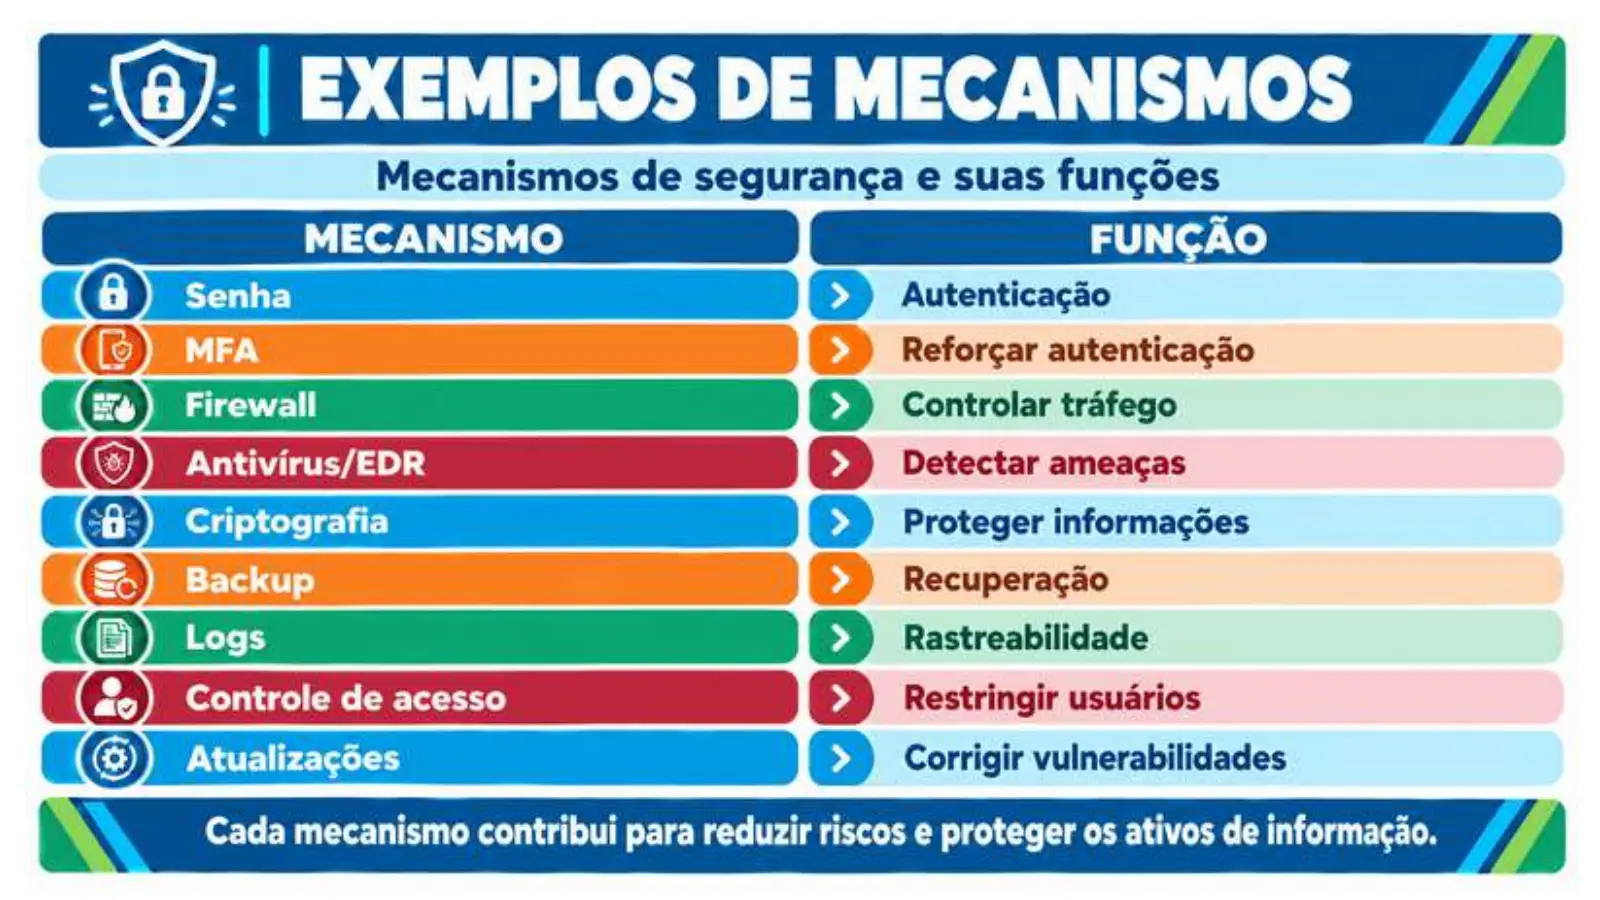
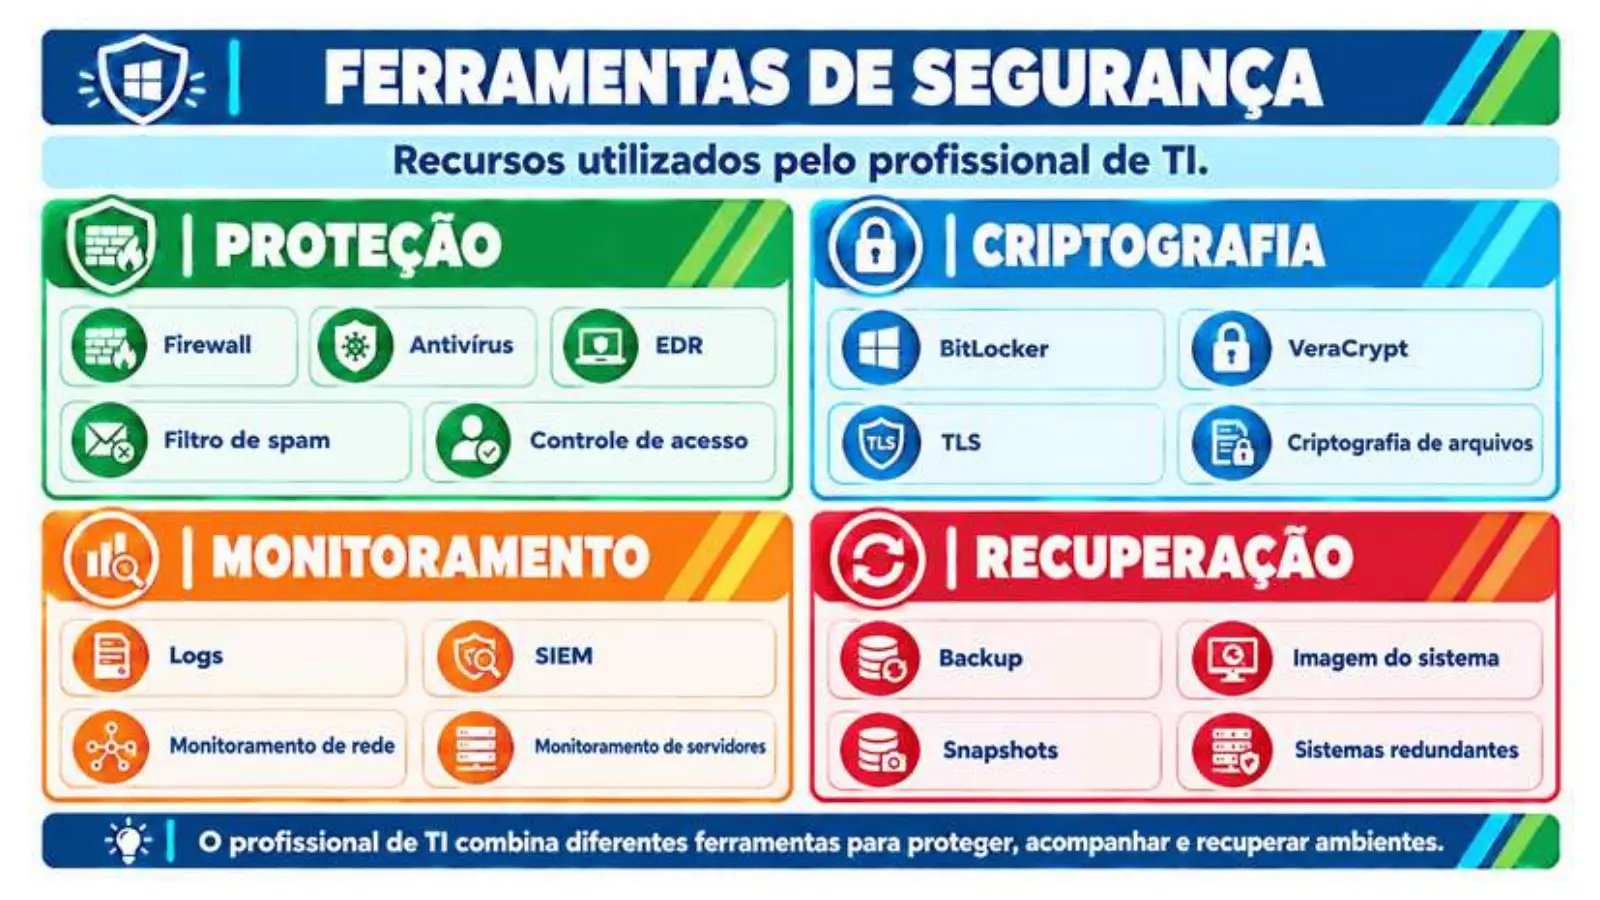
MECANISMOS DE SEGURANÇA - O QUE SÃO? São recursos utilizados para prevenir, detectar, responder ou recuperar diante de incidentes. Podemos dividir em: Preventivos Tentam impedir o problema. Detectivos Identificam o problema. Corretivos Reduzem ou corrigem os efeitos.
Slide do professor
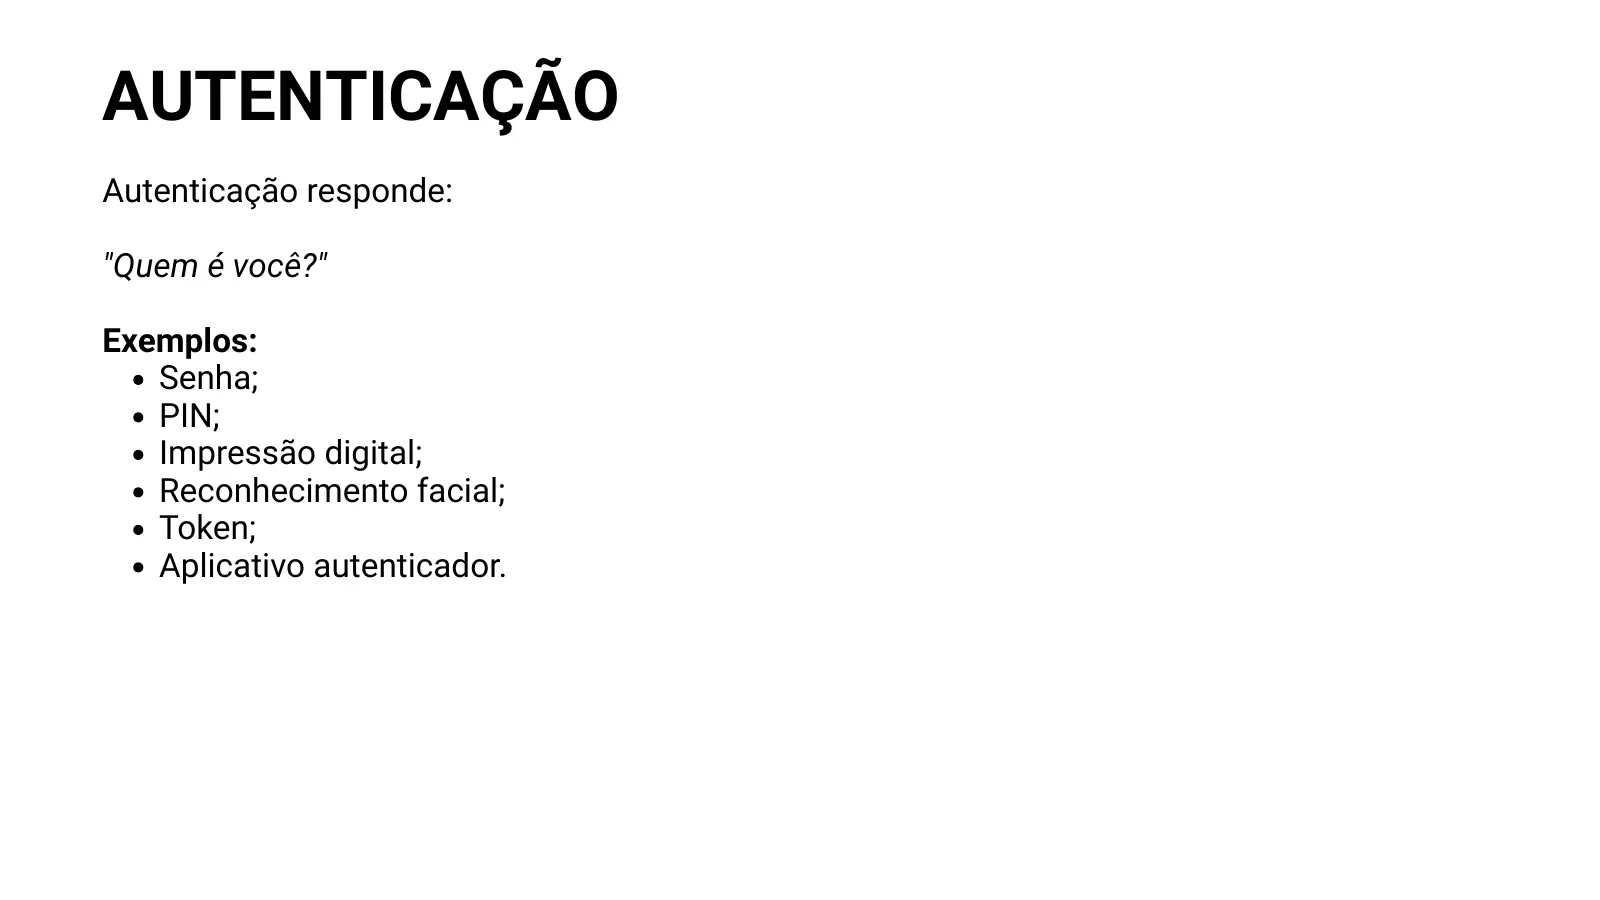
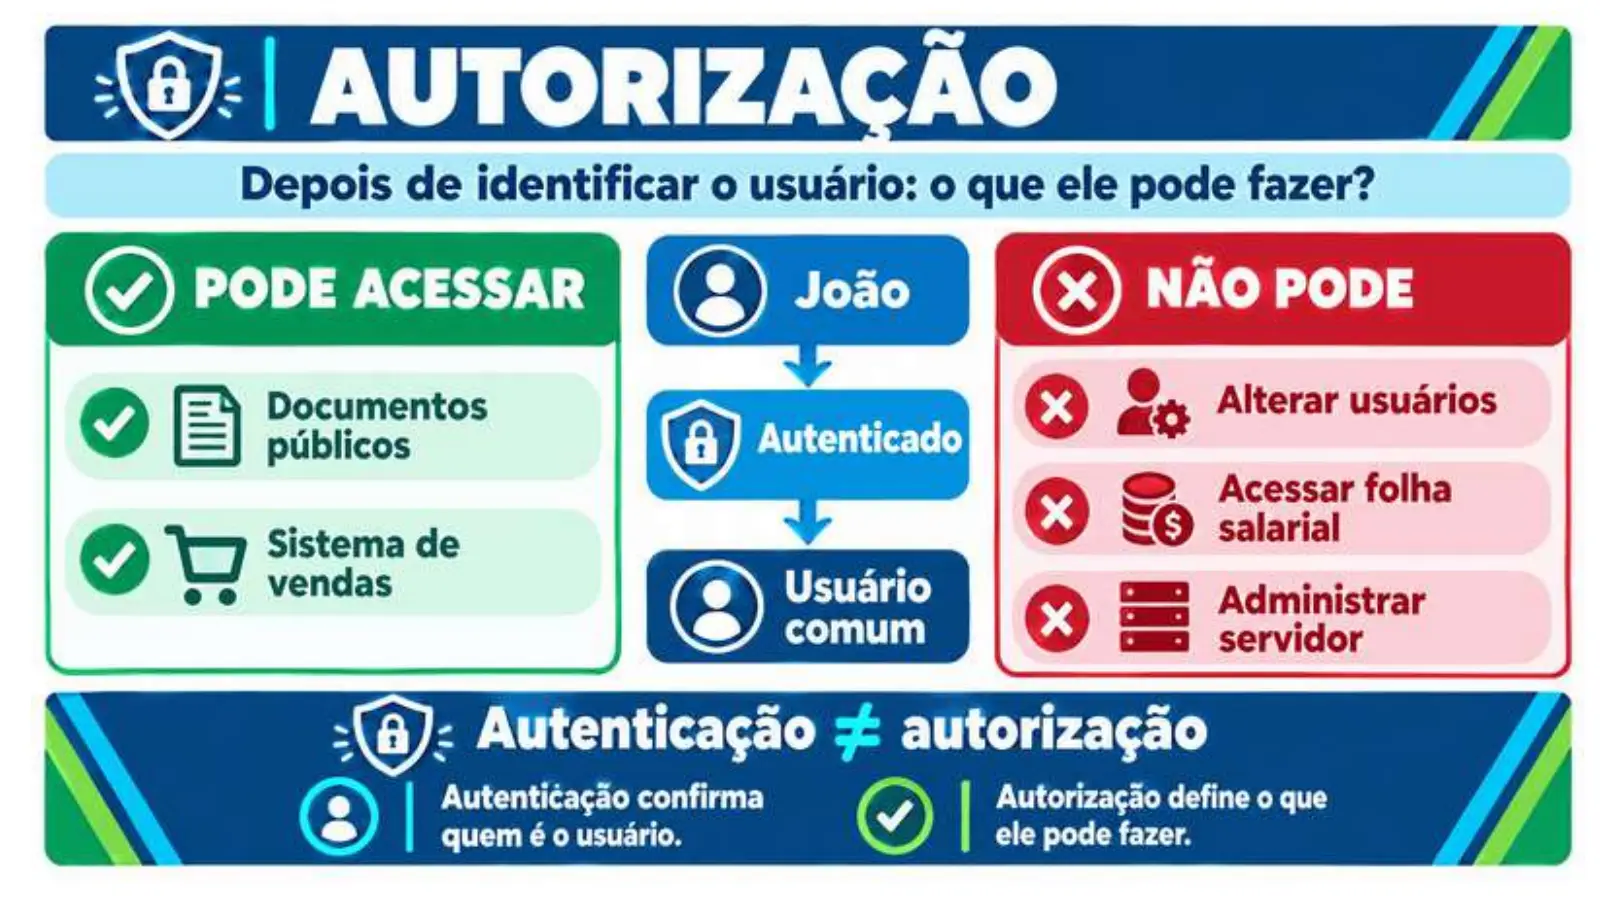
AUTENTICAÇÃO Autenticação responde: "Quem é você?" Exemplos: Senha; PIN; Impressão digital; Reconhecimento facial; Token; Aplicativo autenticador.
Slide do professor
PRINCÍPIO DO MENOR PRIVILÉGIO Cada usuário deve possuir somente os privilégios necessários para realizar suas atividades. Exemplo ruim Todos os funcionários possuem: Administrador do computador. Exemplo melhor Cada funcionário recebe: Apenas os acessos necessários ao seu trabalho. Isso reduz o impacto de: Erros; Malware; Roubo de credenciais; Acessos indevidos.
O QUE É UMA POLÍTICA DE SEGURANÇA? É um conjunto de regras, diretrizes e responsabilidades estabelecidas por uma organização para proteger seus ativos e informações. Não é apenas tecnologia. Envolve: Pessoas + Processos + Tecnologia
EXEMPLOS DE POLÍTICAS Uma organização pode estabelecer regras sobre: Senhas; Controle de acesso; Uso de e-mail; Uso da internet; Dispositivos pessoais; Instalação de software; Backup; Uso de dispositivos USB; Atualizações; Acesso remoto; Tratamento de incidentes; Classificação de informações.
EXEMPLO DE POLÍTICA DE SENHAS Uma política pode estabelecer: Senhas individuais; Proibição de compartilhamento; Uso de MFA quando disponível; Procedimentos para recuperação; Bloqueio após tentativas suspeitas; Armazenamento seguro das credenciais. Atenção Uma política não deve ser apenas: "Crie uma senha forte." Ela precisa definir regras e responsabilidades.
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
Slide do professor
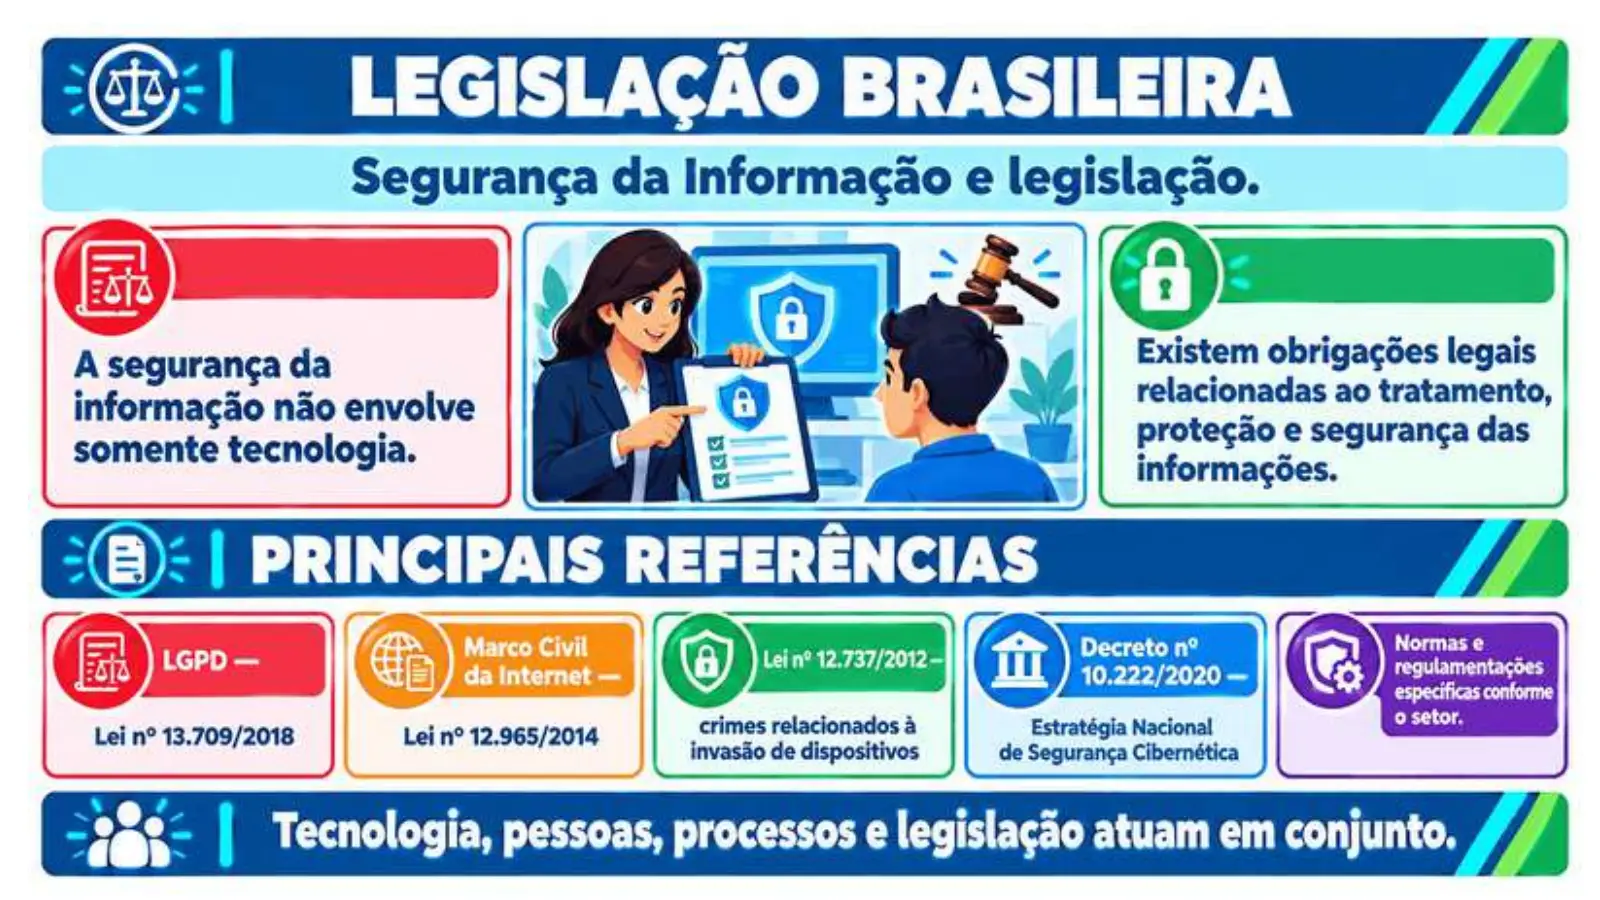
LGPD A Lei Geral de Proteção de Dados — LGPD estabelece regras sobre o tratamento de dados pessoais. Aplica-se a atividades que envolvam tratamento de dados pessoais, observadas as hipóteses e condições previstas na própria lei. Exemplos de dados pessoais Nome; CPF; E-mail; Telefone; Endereço; Dados relacionados a uma pessoa identificada ou identificável.
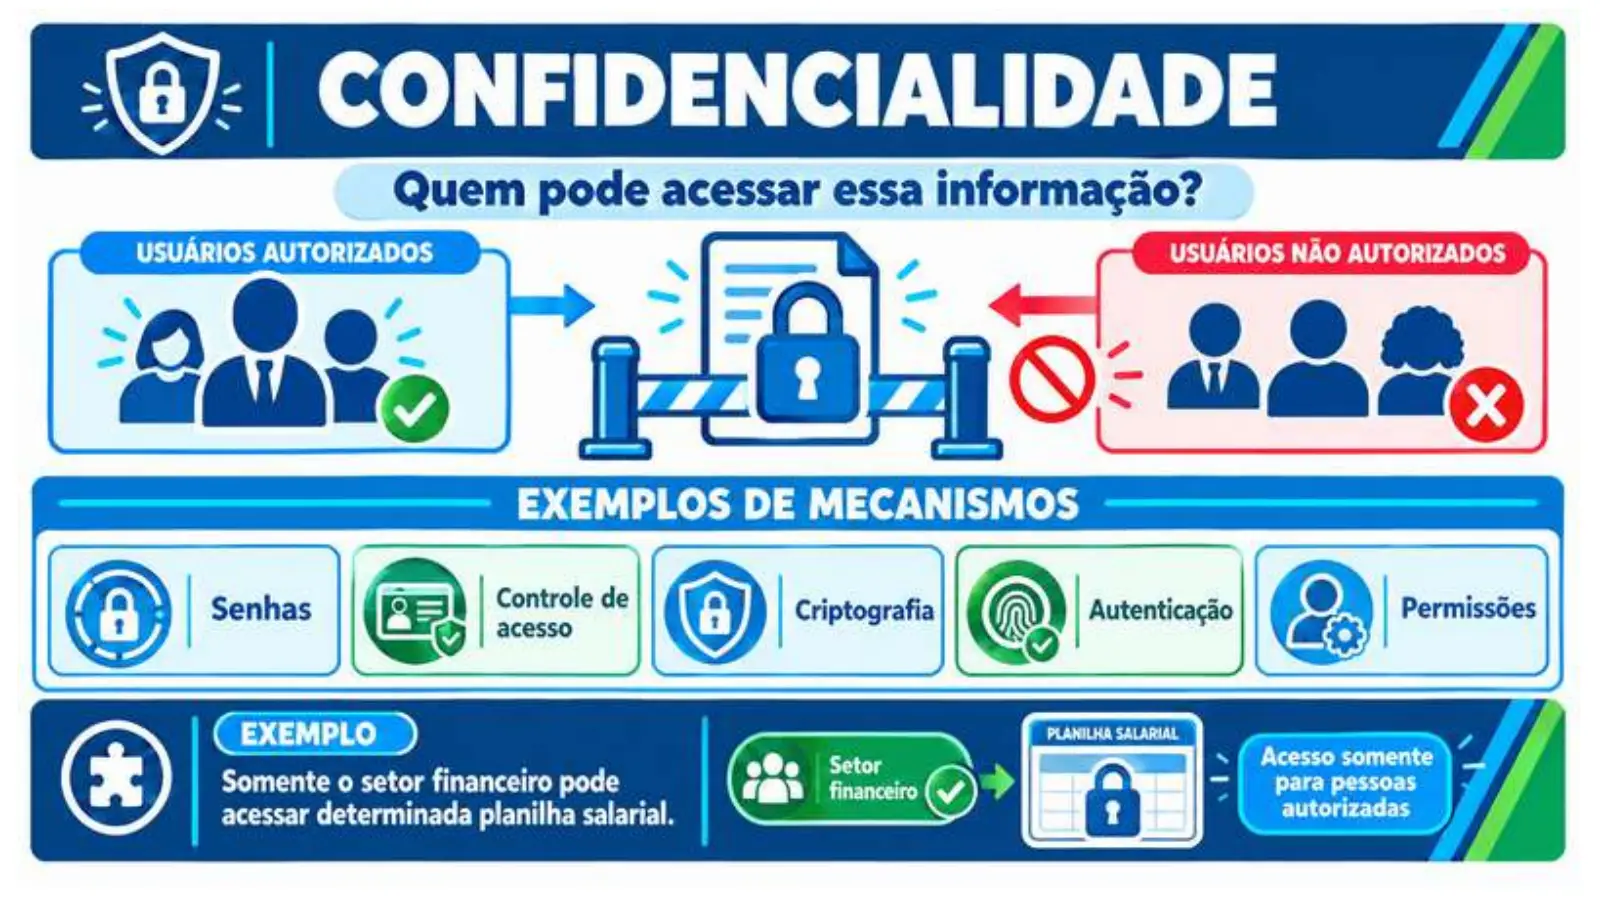
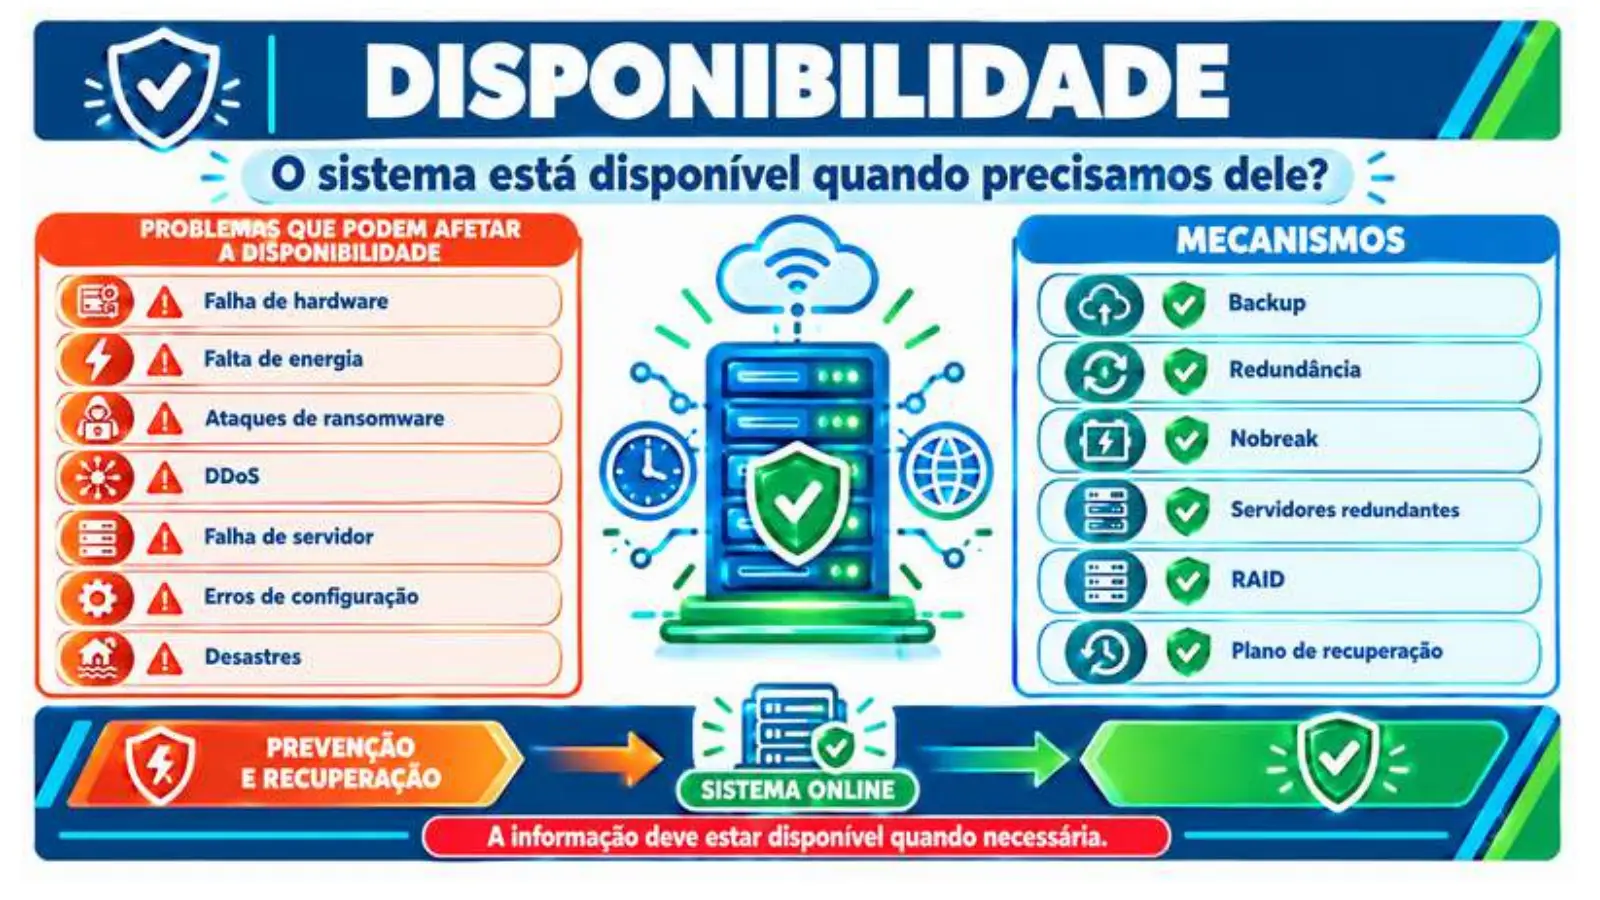
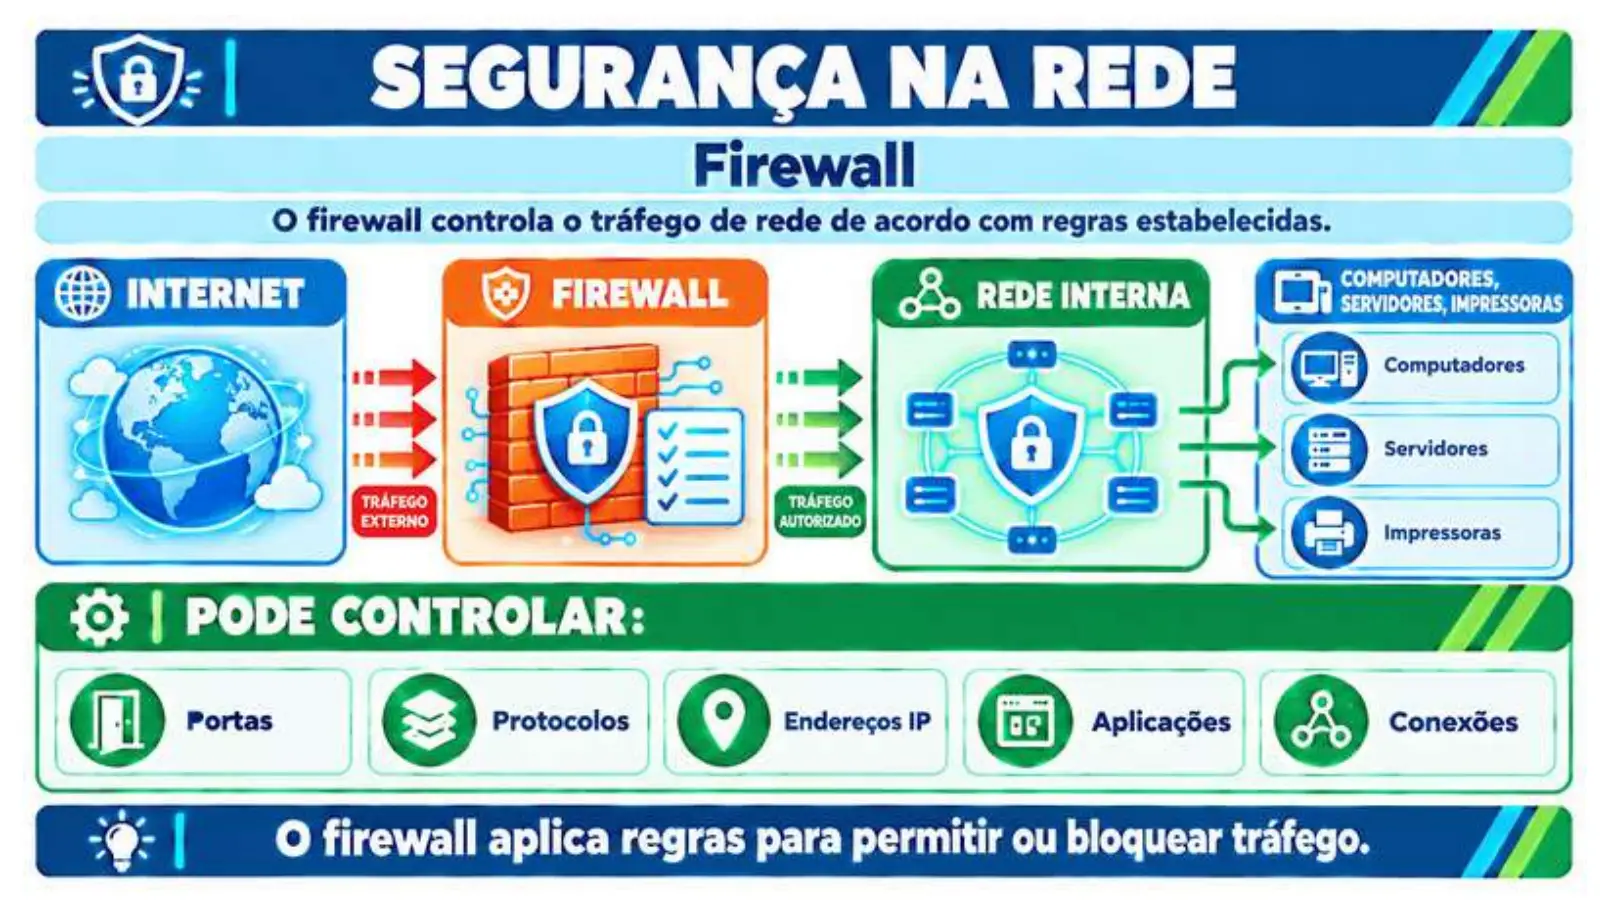
SEGURANÇA NA LGPD As organizações devem adotar medidas técnicas e administrativas capazes de proteger os dados contra: Acessos não autorizados; Situações acidentais; Destruição; Perda; Alteração; Comunicação; Difusão indevida. Para o técnico de informática Isso significa que procedimentos como: controle de acesso; backup; atualização; proteção de dispositivos; descarte seguro; controle de permissões
MARCO CIVIL DA INTERNET A Lei nº 12.965/2014 estabelece princípios, garantias, direitos e deveres para o uso da Internet no Brasil. Entre os temas abordados estão: Privacidade; Proteção de dados; Liberdade de expressão; Neutralidade de rede; Responsabilidades; Guarda de registros.
CRIMES CIBERNÉTICOS A legislação brasileira também prevê crimes relacionados à invasão de dispositivos informáticos. Exemplo: Uma pessoa acessa um computador de terceiros sem autorização para obter, adulterar ou destruir informações. Além da questão técnica, existe uma questão jurídica. Regra profissional A autorização é fundamental.
ÉTICA PROFISSIONAL O técnico tem acesso a muitas informações Imagine que você recebe um notebook para manutenção. Você encontra: Fotos pessoais; Documentos; Conversas; Senhas salvas; Dados bancários; Arquivos empresariais.
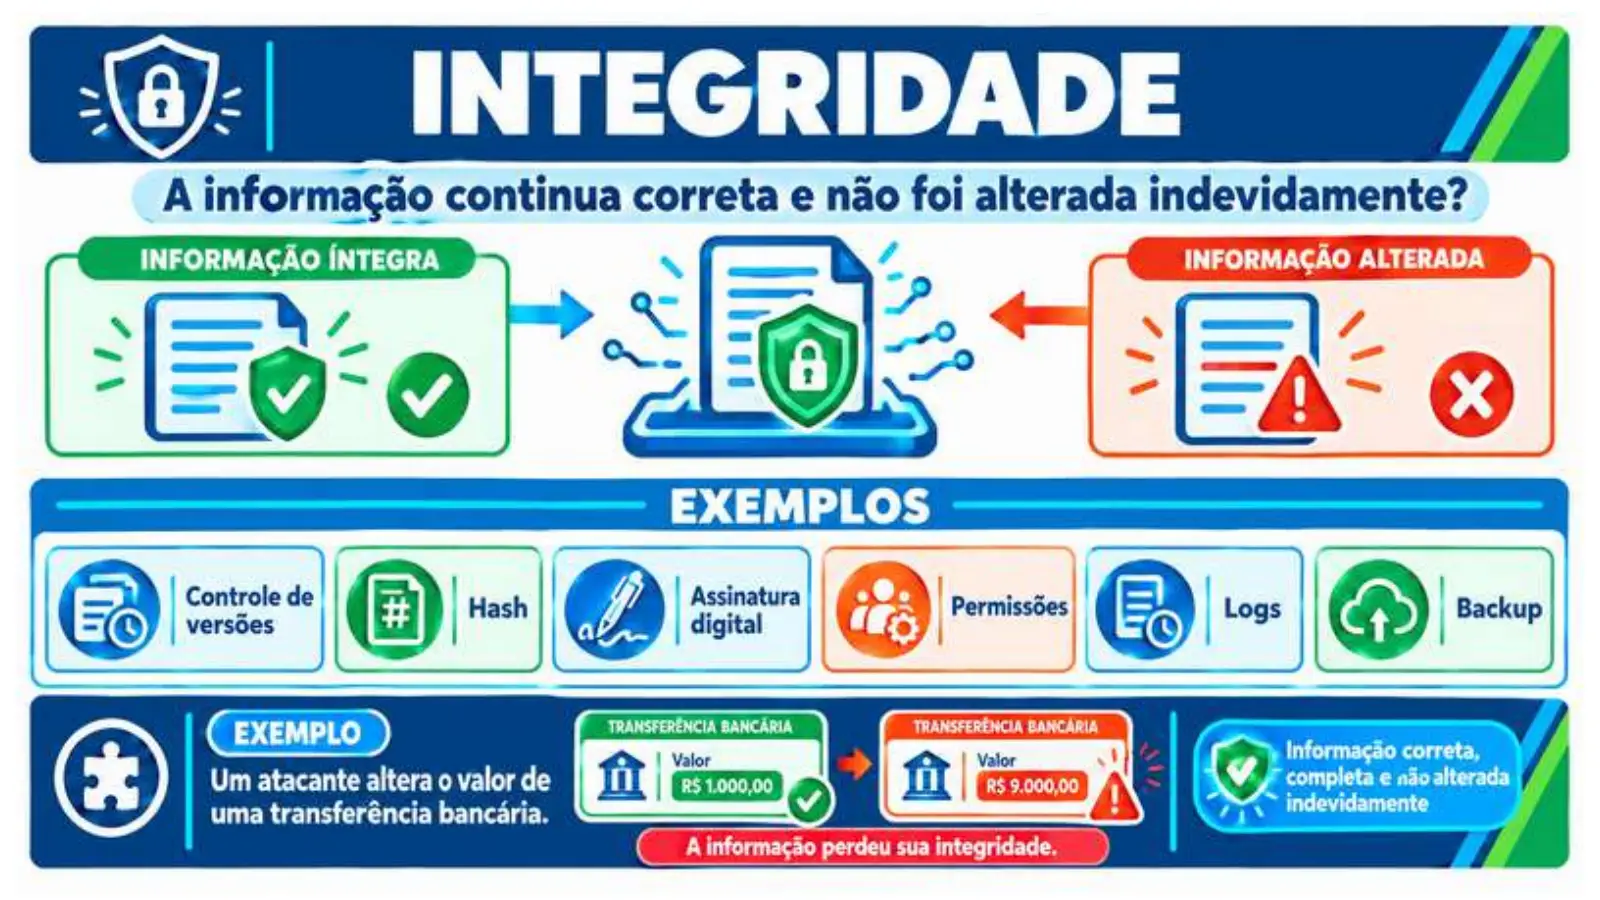
ÉTICA PROFISSIONAL O que fazer? Não acessar, copiar, divulgar ou utilizar informações que não sejam necessárias para o serviço. O profissional deve preservar: Privacidade; Confidencialidade; Integridade dos dados; Segurança das informações.
O QUE É UM INCIDENTE DE SEGURANÇA? Um incidente de segurança é um evento que compromete ou ameaça a segurança de informações ou sistemas. Exemplos: Conta invadida; Malware; Vazamento de dados; Ransomware; Perda de equipamento; Acesso indevido; Exclusão de dados; Ataque à rede.
Slide do professor
Slide do professor
ATIVIDADE — FIXAÇÃO 1. O que é Segurança da Informação? 2. O que é um ativo de informação? 3. O que significa confidencialidade? 4. O que significa integridade? 5. O que significa disponibilidade? 6. Qual a diferença entre autenticação e autorização? 7. O que é uma vulnerabilidade? 8. O que é uma ameaça? 9. O que é uma política de segurança? 10. Por que backup é considerado um mecanismo de segurança?
🔗 Ameaça e definição

Caso real

Um cliente chega dizendo que os arquivos da loja estão com a extensão .locked e apareceu uma mensagem pedindo pagamento em bitcoin.
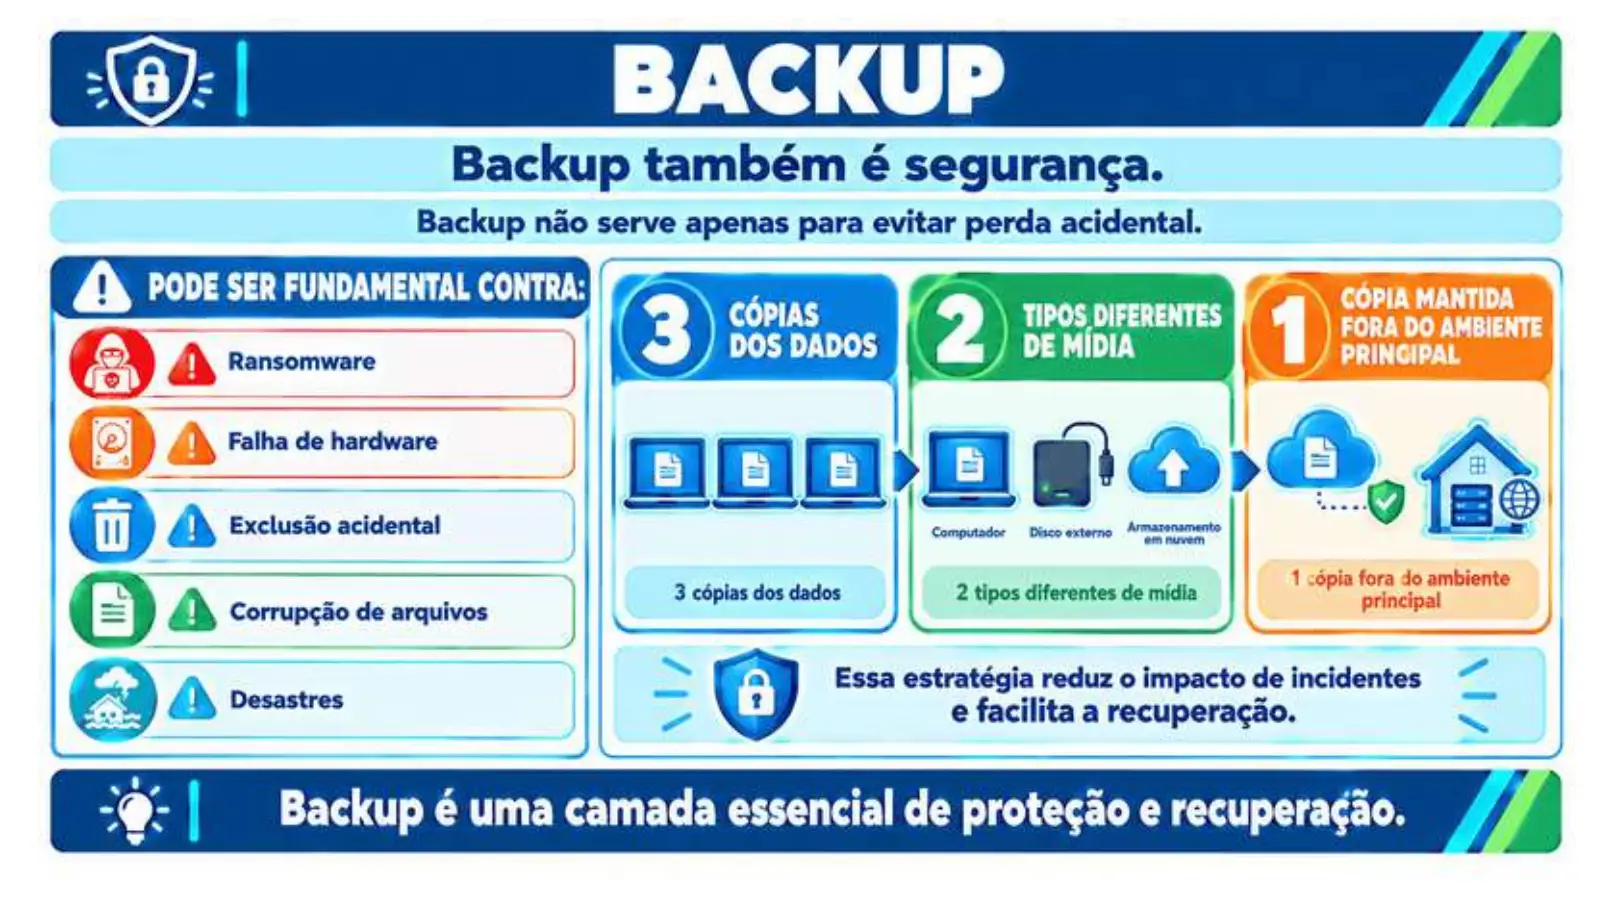
Qual é a ameaça e o que fazer primeiro? (ransomware: desconectar da rede imediatamente, não pagar, preservar evidências, restaurar do backup externo e remover a ameaça; depois orientar sobre backup 3-2-1)

✅ Verdadeiro ou falso?

🎯 Quiz

📝 Resumo

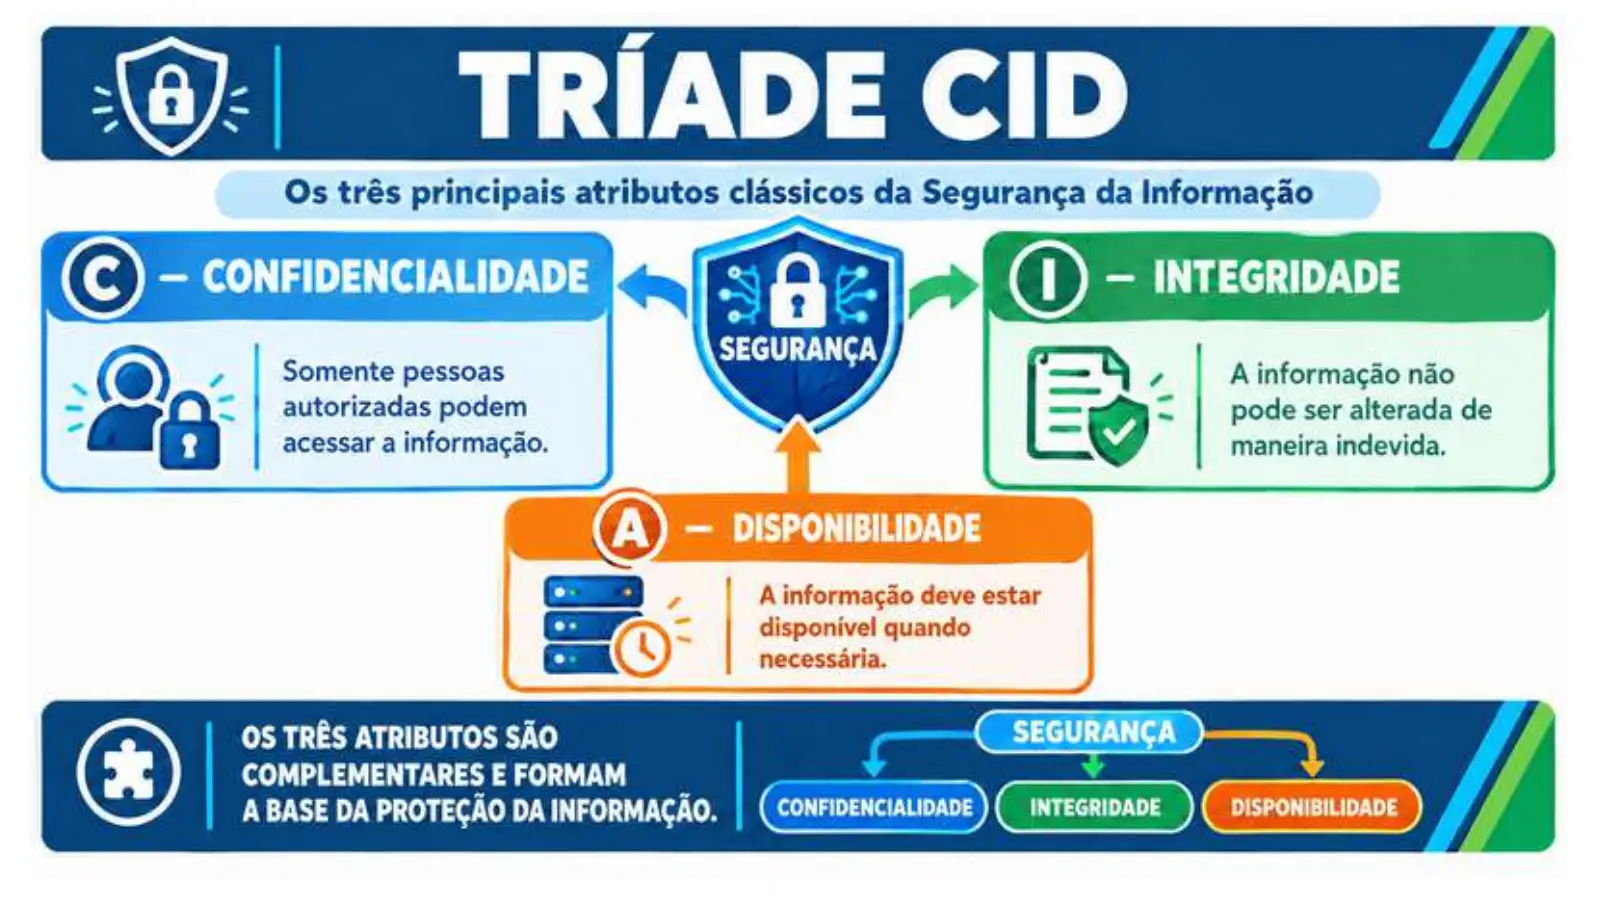
  • Pilares: confidencialidade, integridade e disponibilidade
  • Ameaças: vírus, trojan, ransomware, spyware, phishing, adware
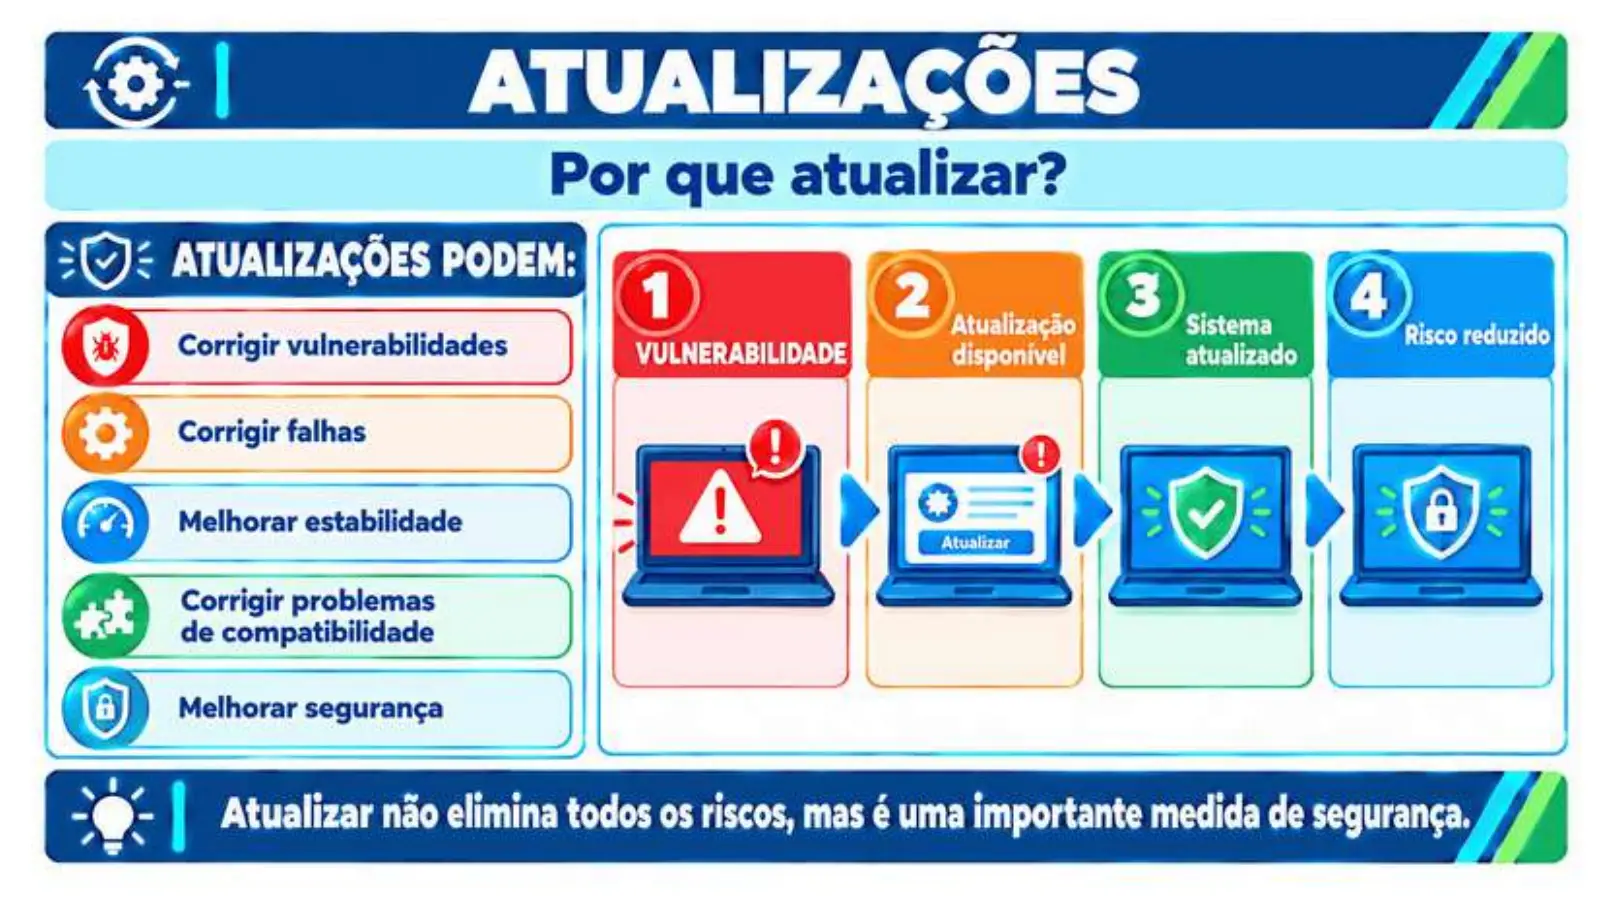
  • Um antivírus ativo e atualizado, firewall ligado e sistema em dia
  • Senhas fortes, 2FA, conta sem privilégio e backup 3-2-1
  • LGPD e sigilo: os dados do cliente não são do técnico
➡ Próxima aula: Internet — pesquisa técnica, manuais e downloads seguros.
« aula anterior 1 / 47 próxima aula »